超级巡警病毒分析 File Format Identifier(简称FFI)是一款面向病毒分析场景的辅助工具,集成了文件格式识别、查壳、脱壳、PE编辑、进程内存转储等多项实用功能。它基于超级巡警的格式识别引擎,能对病毒木马样本进行系统化处理,帮助安全分析人员快速定位问题。软件目前完全免费,个人可自由使用,但商业用途(如反病毒公司批量分析样本)需获得DSWLAB的授权许可。
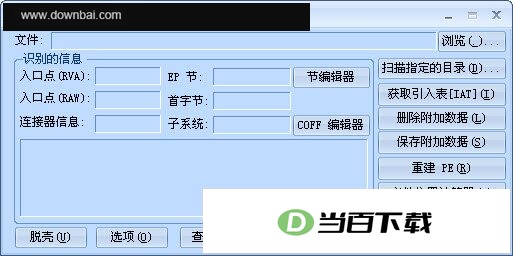
1、 查壳:支持文件与目录拖拽,可自定义右键菜单,内置壳库unpack.avd,还能加载扩展壳库userdb.txt(兼容PEID格式),识别结果会标注星号以示区分
2、 脱壳:当识别出壳后,Unpack按钮变为可用,采用虚拟机脱壳技术,全程不会对系统造成实际威胁
3、 PE编辑:主界面清晰展示入口点、物理偏移、区段等关键信息、内置Sections Editor、可对节表进行查看、改名、增删、修复、填充等操作
4、 附加数据处理:自动扫描文件中的附加数据,显示其位置与大小,支持一键删除或另存为独立文件
5、 进程管理:支持查看与终止进程,提供完整转储、部分转储和区域转储三种方式,并能自动修正模块内存镜像大小
- 点Get IAT按钮选择进程后即可抓取导入表,但在此之前必须填写正确的OEP(原始入口点)信息
- 若遇到无法识别的函数,可在导入表信息框中右键选择VM Decode,并调整虚拟机解密步数来尝试解密
- 对于不需要的导入表条目,可右键使用Del Thunk或Cut Thunk将其移除
- 若要处理非主模块的导入表,可在Manipulation records窗口中对目标模块右键选择Load this module,之后抓取的就是该模块的导入表
- 抓取完成后,可通过Rebuild PE功能修复脱壳后的文件,解决无法重新加壳等问题
- 第三方工具集成:在Options中点击Manage Tools,可添加IDA、OllyDBG等外部反汇编工具,之后通过Plugin按钮即可快速启动并打开当前文件
- PEID插件支持:将插件放入plugins目录,在设置中启用Load Plugins,就能在Plugin菜单中看到并运行
- 地址转换:内置RAV与RAW格式互转功能,方便分析时计算文件偏移
- 免费使用协议:本软件供个人免费使用,商业行为(如批量分析木马)必须获得DSWLAB官方授权

(您的评论需要经过审核才能显示)
0条评论