IDA Pro 是逆向工程领域里一款老牌且功能全面的反汇编工具,主要用来对没有源代码的二进制程序做静态分析和动态调试。它能自动识别可执行文件的运行平台,把机器码还原成汇编指令,并生成函数调用关系和控制流图,帮分析人员快速理清程序结构。除了反汇编本身,它还提供可编程脚本环境和开放式插件架构,方便扩展出各种自动化分析能力。在恶意代码分析、漏洞研究以及商用软件验证等场景中,IDA Pro 经常被当作核心工具来使用。
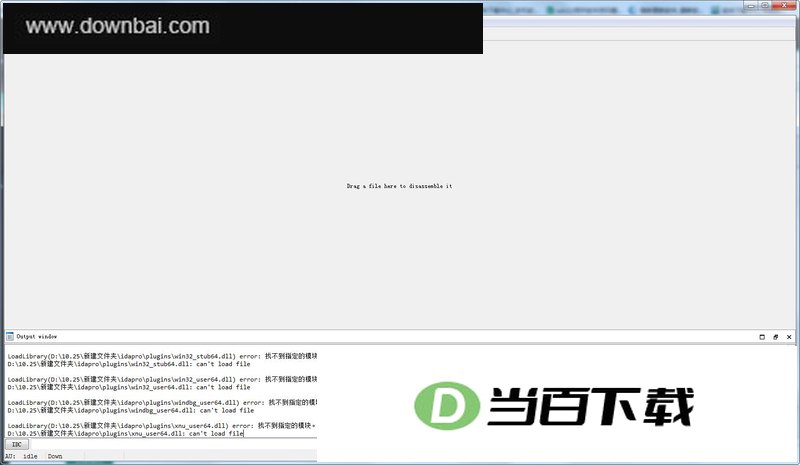
1、 可编程性:软件内置了一套类似宏语言的开发环境,能够处理从简单到中等复杂度的自动化任务
2、 插件扩展:开放式的插件架构允许外部开发者自由补充功能,理论上甚至可以拿播放器插件来辅助恶意代码发现
3、 交互式分析:分析过程中人可以随时介入,重写判断结果或者补充线索,弥补机器自动分析在未知情况下的不足
4、 调试器配合:面对经过混淆的病毒、蠕虫和木马,调试器能一步步跟踪代码执行,绕开混淆拿到静态反汇编难以获取的数据
5、 远程与虚拟调试:远程调试器适合深入分析潜在有害程序,部分调试器还能跑在虚拟环境里,让恶意软件分析更有效率
6、 反汇编呈现:把二进制程序翻译成汇编语言,创建程序执行图,并尽量保证代码可读性,有时接近源代码的观感
- 恶意代码分析:面对出现速度快、结构复杂的恶意程序,IDA Pro 已是该领域的常用标准,新病毒信息有时直接以 IDA 数据库的形式交换
- 漏洞研究:软件难免存在可被外部攻击的缺陷,IDA Pro 能帮助研究人员定位这些漏洞,避免被有犯罪意图的第三方利用
- 隐私保护:在个人数据被大量收集和转卖的背景下,可以用它调查软件是否存在值得关注的隐私行为
- 商用成品验证:当软件的使用国和开发国不一致时,全面审计源代码往往不现实,IDA 提供了一种检查程序实际功能是否与宣称相符的简便途径
- 能反汇编 w32dasm 处理不了的高难度软件,比如加壳程序
- 支持把分析结果保存为 .asm、.sym 以及 .exe 等多种文件形式
- 采用压缩的静态汇编,可以省下不少磁盘空间
- 允许对函数重新命名,方便整理分析思路
- 具备分析大型程序的能力
1、 下载安装包并解压,双击 exe 文件进入安装向导,点 ok 继续
2、 阅读许可协议后点击 I Agree,再选择打开选项即可启动软件
3、 静态反汇编功能涵盖标注、分割汇编指令、交叉引及简洁的可视化控制流图,能明显加快二进制代码的分析速度
4、 载入二进制文件时,IDA Pro 会自动识别运行平台并开始反汇编,完成后窗口默认停在程序入口处
5、 界面左侧列出识别到的所有函数,中间是已分割成基本代码块的汇编指令,右侧是对应函数的控制流程图,按空格键可在图形视图和反汇编代码视图之间切换
6、 它像一张二进制地图,标注系统函数和人工注解的函数调用,展示各级函数与代码块之间的调用关系; API 和 IDC 脚本还能扩展功能,产生的数据库文件可直接导入 OllyDbg、Binary Diffing 等工具
7、 装上 Hex-Rays 插件后按 F5 就能直接反编译出 C 代码
- 使用方法可以参考官方文档或者在线教程
- 关于破解软件的问题涉及非法行为,不应鼓励或支持
- 想查看二进制代码中的指令,可以用 disassembler 命令,也能自带的 Intel syntax 解析器
- 提取二进制代码里的资源,可以配合 Resource Hacker 等工具完成
- 分析漏洞时可以用自带的 Veil 工具
- 使用过程需遵守相关法律法规和道德准则,不得用于非法目的
- 该软件属于辅助类工具,可能被各大杀毒软件拦截查杀,存在一定使用风险,若要继续使用建议先关闭各种杀毒软件
- 软件包解压密码为 www..net
- 更新日志:优化工作持续推进,另有更多小改动等待发现

(您的评论需要经过审核才能显示)
0条评论