FRP Panel内网穿透是一款基于网页界面的内网穿透管理工具,能够帮助用户完成穿透服务的配置与运行。它支持多节点frp服务端与客户端的统一管理,可以作为Cloudflare Tunnel或Tailscale Funnel的开源替代方案。对于需要远程访问内网资源、又希望简化配置流程的个人用户来说,这款工具提供了一套可视化的操作方式。下面从功能、配置和注意事项几个方面来了解它。
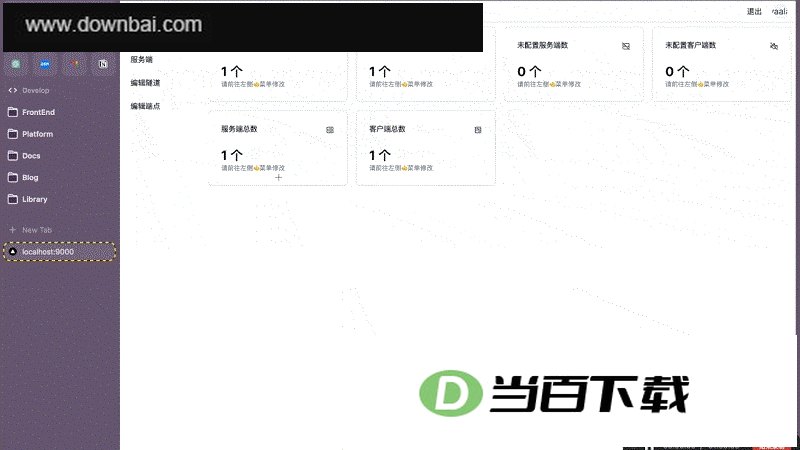
FRP Panel内网穿透围绕frp服务端和客户端的管理需求设计,主要提供以下能力:
1、 支持多节点frp服务端的集中管理,方便同时维护多个穿透入口
2、 提供客户端配置的中心化管理方式,减少逐台修改配置的重复操作
3、 配备可视化配置界面,通过网页即可完成相关参数设置
4、 简化运行所需的配置步骤,降低手动编辑配置文件的复杂度
5、 可作为Cloudflare Tunnel或Tailscale Funnel的开源替代品使用
在开始使用FRP Panel内网穿透之前,需要先确认运行环境满足基本条件:
1、 服务器上应安装最新版本的Docker及Compose,以保证容器化部署顺利进行
2、 服务器的22端口需要对公网开放,否则可能影响后续连接与管理操作
3、 如果面板无法访问,优先检查防火墙是否放行了80、443或自定义端口
4、 同时确认证书路径填写正确,避免因路径错误导致服务启动异常
为了保障面板和穿透服务的安全稳定,建议在初次使用时就做好以下设置:
1、 首次登录后立即修改默认的admin密码,不要继续使用初始凭据
2、 开启双因素认证,增加一层防护,降低暴力破解的风险
3、 建议配置HTTPS反向代理,避免Token在传输过程中以明文形式暴露
4、 定期备份数据库,防止配置信息意外丢失后无法快速恢复
实际使用中,客户端与服务端的配合情况会直接影响穿透效果:
1、 客户端与服务端的版本需要保持兼容,避免因版本差异导致连接异常
2、 遇到连接失败时,优先查看日志中的错误码,根据提示定位具体问题
3、 日常维护中留意日志输出,有助于提前发现配置或网络层面的隐患

(您的评论需要经过审核才能显示)
0条评论