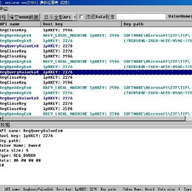
注册表监视精灵(RegMonitor)是一款用于追踪软件注册表操作的小工具,它 HOOK API 技术,把被监控程序在后台对注册表做了什么完整记录下来。读取、修改以及出错信息都会被捕捉,用户拿到这些日志后可以自行保存、过滤或查找。对于想弄清楚某个软件是否偷偷改动系统设置的人来说,它提供了一条直观的查看途径。本次整理的是 V3.0 版本,于 2010 年 2 月 10 日。

1、 通过 HOOK API 技术拦截被监控软件对注册表的调用
2、 把读取、修改、出错等操作逐条写进日志,方便事后翻查
3、 日志不是死数据,可以保存到本地、按条件过滤、按关键字查找
4、 这些记录能帮用户判断软件在系统背后动了哪些注册表项
- PRegMonitor.exe 是主程序,运行后就是注册表监视精灵的界面
- PMonitorNtReg.dll 是配套的 Hook DLL,负责实际的拦截动作
- RegMonitor.jpg 提供了一张界面截图,方便先看再决定用不用
- Readme.txt 是说明文档,使用前可以快速过一遍
- 当前版本号为 V3.0
- 日期是 2010 年 2 月 10 日 10:05:59
- 作者邮箱为 jfyes@qq.com,QQ 是 348677065
- 项目主页在 http://www.jfyes.com,软件页面在 http://software.jfyes.com
1、 它只负责记录和展示,并不主动修改注册表,操作权仍在用户手里
2、 日志内容会随被监控软件的行为增多,建议及时保存或过滤
3、 如果只想看某个软件的动作,先启动监视再运行目标程序即可
4、 监控范围是注册表相关操作,不涉及其他系统行为

(您的评论需要经过审核才能显示)
0条评论