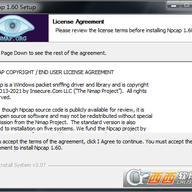
Npcap 是一款面向 Windows 系统的网络数据包捕获与发送工具库,可以看作是经典 WinPcap 的现代替代品。它基于 WinPcap 4.1.3 开发,API 保持兼容,因此原先依赖 WinPcap 的软件无需改动就能直接调用。Wireshark、Nmap 等常用网络工具都能通过 Npcap 在 Windows 上完成抓包工作。除了有线以太网,它还支持无线网络、本地回环流量以及多种 VPN 连接。项目从 2013 年起步,经过大量重写和数百次版本迭代,在速度、可移植性、安全性和效率方面都有明显提升。

1、 为 Windows 软件提供一套简单、可移植的 API,用来捕获原始网络流量
2、 覆盖范围包括无线网络、有线以太网、本地主机流量以及不少 VPN 连接
3、 除了抓包,Npcap 也允许应用程序发送原始数据包
4、 Mac 和 Linux 系统本身已包含 Pcap API,Npcap 让 Nmap、Wireshark 这类软件能用同一套代码在多个平台运行
5、 基于 WinPcap 4.1.3 开发,API 与 WinPcap 兼容,原有调用方式基本不用调整
- 采用自定义的 Windows 内核驱动程序,配合 libpcap 库的 Windows 版本,实现开放的 Pcap API
- 项目使用 Microsoft Light-Weight Filter(NDIS 6 LWF)技术
- 同时引入 Windows Filtering Platform(NDIS 6 WFP)技术,对 WinPcap 工具包做进一步改进
- 这些底层技术让 Npcap 在 Windows 上具备更规范的数据包处理路径
- Windows 系统本身没有提供本地回环网络的接口,直接抓包时存在盲区
- 用 Wireshark 监控网络,默认只能看到经过网卡的流量,访问 localhost 的数据不会被捕获
- 原因在于 Wireshark 在 Windows 上默认使用 WinPcap 抓包
- 将 WinPcap 替换为 Npcap 之后,本地回环流量也能被正常捕获
1、 Npcap 从 2013 年开始,最初只是对已停产的 WinPcap 库做一些改进
2、 此后项目经过大量重写,发布了数百个版本
3、 这些更新持续提升了 Npcap 的速度、可移植性、安全性和效率
4、 对于需要在 Windows 上抓包的用户,可以用 Npcap 替换 WinPcap,以获得更完整的捕获能力
(您的评论需要经过审核才能显示)
0条评论