WinAirCrackPack 是一款面向无线局域网安全测试的工具包,核心组件包括 airodump 与 aircrack 等。它能够监听无线网络中传输的数据、抓取数据包,并据此推算出 WEP 或 WPA 密钥。这套工具常被用来验证自家无线网络加密是否足够牢固,使用前需要准备支持特定芯片组的抓包网卡。下面按实际操作流程,把整套实验环境、配置步骤与破解方法完整梳理一遍。
WinAirCrackPack 把无线扫描、数据捕获和密钥计算整合在一起,主要包含 airodump 和 aircrack 两个命令行工具
它通过监听无线流量、累积数据包,再对抓到的数据进行分析,还原出 WEP 或 WPA 密钥
实验需要一台具备 WEP 与 WPA 加密功能的无线由器或 AP,以及两台带迅驰无线网卡的笔记本,分别记为 STA1 和 STA2,充当正常接入用户
还需要一块专用抓包无线网卡和一台笔记本,记为 STA3,扮演入侵者角色,用于运行工具包
STA3 上运行 WinAirCrackPack 工具包,同时要在控制面板的管理工具服务中把 Wireless Zero Config 服务开启
先用 STA1 连上默认未加密的由器,在可用无线网络列表里双击 TP-LINK 完成连接
浏览器访问 192.168.1.1,用 admin/admin 登录由器管理界面,在 LAN 口设置里把 IP 改为 192.168.1.8 并保存
重新用 192.168.1.8 登录,在无线基本设置里把模式设为 54Mbps(802.11g),密钥格式选 ASCII 码,密钥类型选 64 位,密钥 1 填入 pjwep 后保存
由器设置好 WEP 密钥后,STA1 要重新连接,输入相同密钥才能接入
再次登录管理界面,在 DHCP 服务里选择不启用并保存,接着在系统工具里重启由器
STA3 从网上搜索并获取 WinAirCrackPack 工具包,下载后解压到本地磁盘任意位置,例如 E 盘根目录
实验选用 Netgear 108M 无线网卡,型号 WG511T
插入网卡后,在驱动安装向导里选择“否,暂时不”,点下一步
选择“从列表或指定位置安装”,再选“不要搜索”,然后点“从磁盘安装”
浏览到 E:\WinAircrackPack\atheros421 目录,选中 net5211 文件,依次点打开、确定、下一步完成安装
让 STA1 和 STA2 重新连接上由器,保证有正常通信流量
在 STA3 上运行 airodump,按提示依次选择:16 表示破解所用无线网卡序号,a 表示芯片类型为 atheros,6 表示信道号(1、6、11 是常用信道,选 0 可收集全部信道),testwep 为任意输入文件名,y 表示破解 WEP
回车后进入捕获界面,当 AP 通信流量频繁时,可让 STA1 与 STA2 对拷文件来加快数据增长,Packets 数值会上升更快
抓到约 30 万包时关闭 airodump;若采用 104 位 RC4 加密,则需要约 100 万包
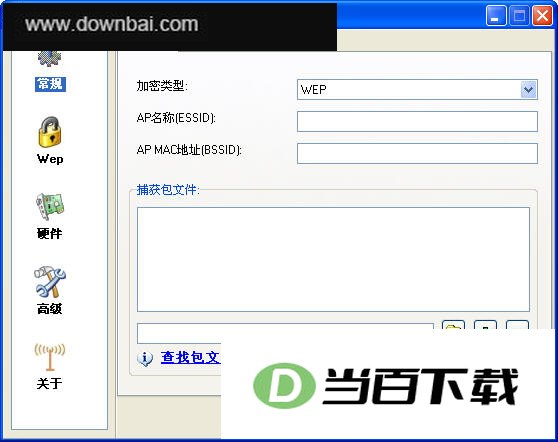
启动 WinAircrack,在左侧 General 里把加密类型选为 WEP,添加捕获文件 testwep.ivs
在左侧 Advanced 里指定 Aircrack 所在位置,设置完成后点右下角 Aircrack the key 按钮
选择要破解网络的 BSSID,回车后即可得到最终 WEP 密钥
把由器加密类型改为 WPA-PSK,加密方法设为 TKIP
让 STA1 重新连接由器,airodump 会捕获由器与 STA1 之间的四次握手过程
启动 WinAircrack,在 General 里把加密类型设为 WPA-PSK,添加捕获文件 testwpa.cap
在 Wpa 设置里选择一个字典文件,口令字典可自行下载
设置完成后点 Aircrack the key 按钮,若已捕获到握手过程,选择对应 BSSID 并回车,经过几分钟计算即可得到 WPA 密钥
一旦他人拿到 WEP 或 WPA 密钥,就能接入本地局域网,获得与正常用户相同的访问权限
攻击者还可能用已知密码伪造一个假 AP,当假 AP 信号更强或用户靠近它时,正常用户会不知不觉接入假网络,邮件等通信内容便可能被 CAIN 这类工具截获并破解
(您的评论需要经过审核才能显示)
0条评论