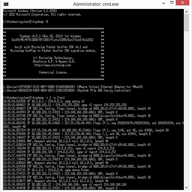
TCPDUMP 是 Linux 平台上使用频率很高的网络抓包工具,核心作用就是 dump the traffic on a network,按照用户设定的规则截获网络中的数据包并加以分析。它没有图形界面,全部通过命令行操作,功能却相当扎实,截取策略也很灵活。对于负责服务器运维、路由交换或者网关管理的技术人员来说,TCPDUMP 基本属于必须掌握的排障手段。它支持 Linux 和 Unix 系统,下面把安装方式和几个常用操作场景整理出来。

1、 TCPDUMP 属于命令行形式的包分析工具,和 Windows 上常用的 Wireshark 思路相近,区别在于一个靠终端输入指令,一个靠图形界面点选
2、 如果系统里默认没有装上 TCPDUMP,可以直接执行 yum install tcpdump -y 完成安装
3、 想用好它,最好先对报文结构有个基本认识,这样才容易读懂它输出的每一列信息
4、 一条 TCPDUMP 语句通常由 option 和 proto 两部分构成:option 是可选参数,用来控制输出内容;proto 是类过滤器,用来指定要抓的协议,比如 tcp
- 先执行 ifconfig 确认当前网卡的名称,后续抓包要指定对应网卡
- 输出第三列是发送方的 IP 加端口号,例如 221.5.75.35 是 IP,http 表示端口号 80
- 第五列是接收方的 IP 加端口号,例如 localhost.localdomain. 表示本机,42884 是端口号
- 第七列是数据包内容、包含 Flags 标识符、seq 号、ack 号、win 窗口以及数据长度 length、其中 [P.] 表示 PUSH 标志位为 1
- [.] 表示没有 Flag,由于除 SYN 包外所有数据包都带 ACK,所以这个标志通常也可以理解为 ACK
- 不习惯盯着命令行输出的话,可以让 TCPDUMP 把抓到的数据包写入 .cap 文件,再导出给 Wireshark 打开查看
- 示例命令为 tcpdump -i ens33 port 80 -w ./20210616.cap,其中 -w 参数指定将监听到的数据包写入文件保存,file.cap 就是生成的文件
- 连接 Linux 服务器时,输入服务器 IP 地址(即虚拟机的 IP 地址)、账号和密码完成登录
- 双击生成的 cap 文件,就能用 Wireshark 打开并查看里面的数据包了
1、 可以基于协议过滤,例如只抓取 icmp 报文
2、 执行抓包命令后打开网页,再分别 ping 8.8.8.8 和 ping 114.114.114.114 做测试
3、 如果输出里 ping 114.114.114.114 显示的是域名形式,想直接看 IP 可以加上 -n 参数,即不把 IP 转化成域名,避免执行 DNS lookups,速度会快很多
4、 在 Linux 服务器上同时 ping 114.114.114.114、223.5.5.5、223.6.6.6 多个地址,只想抓其中 114.114.114.114 的报文,可以执行 tcpdump icmp -n and dst host 114.114.114.114
5、 and 后面跟的就是附加限制条件,用于只捕获指定目的 IP 为 114.114.114.114 的报文
- 学网络技术基本绕不开抓包这项技能,把设备之间交互的信息读透,处理网络问题会顺手很多
- TCPDUMP 是著名的 sniffer,也被不少 UNIX 高手当作专业的网络管理工具来用
- 早年 Tsutomu Shimomura 就使用自己修改过的 TCPDUMP 版本记录了 Kevin Mitnick 攻击他系统的过程,后来配合 FBI 抓住了 Kevin Mitnick
- 这个工具可以检查访问服务器中的文件包信息,也能用来监测网络中存在的问题


(您的评论需要经过审核才能显示)
0条评论