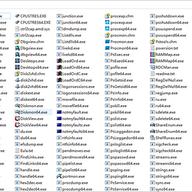
Windows Sysinternals Suite官方版是微软推出的一套免费系统工具合集,里面打包了近80款实用程序,常被叫做微软官方工具集或windows sysinternals工具集。它涵盖了启动项检查、网络连接查看、进程管理、动作监控等日常运维场景,让普通用户也能应对Windows里各种棘手故障。这套工具原先由Winternals公司开发,那家公司主攻系统复原与资料保护,工程师为了解决工作中碰到的问题写了不少小工具,后来把它们归拢成Sysinternals放到网上供人免费下载,部分工具还附带了原始码,在IT专家圈子里口碑一直不错。

1、 已汇总到单个套件中,文件里包含独立的故障排除工具和帮助文件
2、 具体涵盖AccessChk、AccessEnum、AdExplorer、AdInsight、AdRestore、Autologon、Autoruns、BgInfo、BlueScreen、CacheSet、ClockRes、Contig、Coreinfo、Ctrl2Cap、DebugView、Desktops、Disk2vhd、DiskExt、DiskMon、DiskView、Disk Usage (DU)、EFSDump、FindLinks、Handle、Hex2dec、Junction、LDMDump、ListDLLs、LiveKd、LoadOrder、LogonSessions、MoveFile、NotMyFault、NTFSInfo、PendMoves、PipeList、PortMon、ProcDump、Process Explorer、Process Monitor、PsExec、PsFile、PsGetSid、PsInfo、PsKill、PsList、PsLoggedOn、PsLogList、PsPasswd、PsPing、PsService、PsShutdown、PsSuspend、PsTools、RAMMap、RDCMan、RegDelNull、RegHide、RegJump、Registry Usage (RU)、SDelete、ShareEnum、ShellRunas、Sigcheck、Streams、Strings、Sync、Sysmon、TCPView、VMMap、VolumeID、WhoIs、WinObj、ZoomIt
1、 AccessChk是命令行工具、用来查看文件、注册表项、服务、进程、内核对象等有哪些有效权限
2、 这个安全工具能显示谁有权访问系统上的目录、文件和注册表项,方便找出权限设置里的漏洞
3、 Active Directory资源管理器是高级的AD查看器和编辑器
4、 LDAP实时监视工具用于排查Active Directory客户端应用程序的问题
5、 还能取消删除Server 2003 Active Directory对象
1、 Autoruns查看系统启动和用户登录时配置为自动启动的程序,同时列出可配置自动启动的注册表与文件位置完整清单
2、 BgInfo可完全配置,自动生成包含IP地址、计算机名称、网络适配器等信息的桌面背景
4、 Desktops可创建最多四个虚拟桌面,用托盘界面或热键预览内容并轻松切换
5、 ZoomIt是用于在屏幕上缩放和绘图的演示文稿实用工具
1、 Process Explorer可了解哪些文件、注册表项和其他对象被进程打开、加载了哪些DLL,还会显示每个进程的所有者
3、 ProcDump用于捕获难以隔离和重现的CPU峰值进程转储,也充当常规进程转储创建工具,并能在进程出现挂起窗口或未处理异常时监视和生成转储
4、 VMMap是进程虚拟和物理内存分析工具,RAMMap则是高级物理内存使用情况分析程序,可在多个不同选项卡上以不同方式展示信息
5、 Disk2vhd简化了把物理系统迁移到虚拟机(p2v.md)的过程;DiskMon捕获所有硬盘活动,或充当系统托盘中的软件磁盘活动指示灯
6、 PortMon是高级监视工具,用于监视串行和并行端口活动,了解所有标准串行和并行IOCTL,还会显示发送和接收的部分数据,3.x版本带有更强的UI增强和高级筛选
7、 Contig可优化单个文件或创建连续的新文件,用于快速对常用文件进行碎片整理
- CacheSet可用NT提供的函数控制缓存管理器的工作集大小,兼容NT的所有版本;ClockRes查看系统时钟分辨率,也就是最大计时器分辨率
- Coreinfo是新命令行实用程序,显示逻辑处理器与物理处理器、NUMA节点及其所在套接字之间的映射,以及分配给每个逻辑处理器的缓存
- Ctrl2Cap是内核模式驱动程序,演示键盘类驱动程序上方的键盘输入筛选,把caps-locks转换为control键,还演示如何用NtDisplayString()把消息输出到初始化蓝屏
- DebugView拦截设备驱动程序向DbgPrint发出的调用、Win32程序向OutputDebugString发出的调用,允许在没有活动调试器时查看和记录本地或Internet上的调试会话输出
- FindLinks报告为指定文件存在的文件索引和任何硬链接(同一volume.md上的备用文件路径);Handle显示哪些文件由哪些进程打开;ListDLLs列出当前加载的所有DLL,包括加载位置和版本号
- LiveKd使用Microsoft内核调试程序检查实时系统;LoadOrder查看设备在WinNT/2K系统上的加载顺序;LDMDump转储逻辑磁盘管理器的磁盘上数据库内容,其描述Windows 2000动态磁盘的分区
- MoveFile允许为下一次重新启动安排移动和删除命令;PendMoves枚举下一次启动时执行的文件重命名和删除命令列表;Notmyfault可用于在Windows系统上崩溃、挂起和导致内核内存泄漏
- NTFSInfo查看NTFS卷详细信息,包括主文件表(MFT)的大小和位置及MFT区域,以及NTFS元数据文件的大小;PipeList显示系统上的命名管道,包括每个管道的最大实例数和活动实例数
- PsTools套件包含命令行实用工具、用于列出本地或远程计算机上运行的进程、远程运行进程、重新启动计算机、转储事件日志等
- RegDelNull扫描并删除包含嵌入null字符的注册表项;RegJump跳转到Regedit中指定的注册表路径;SDelete符合DoD标准,可安全覆盖敏感文件并清理以前删除文件的可用空间;ShareEnum扫描网络上的文件共享并查看安全设置以关闭漏洞;ShellRunas通过shell上下文菜单条目以不同用户身份启动程序;Sigcheck转储文件版本信息并验证计算机上的图像是否已进行数字签名;Strings在二进制图像中搜索ANSI和UNICODE字符串;Sync通过Windows事件日志监视和报告关键系统活动;VolumeID设置FAT或NTFS驱动器的卷ID;WhoIs是最终对象管理器命名空间查看器;Sysmon通过Windows事件日志监视和报告关键系统活动


(您的评论需要经过审核才能显示)
0条评论