aTrust电脑版是深信服推出的零信任访问控制系统客户端,覆盖Windows、Mac、Linux等主流操作系统。它围绕零信任安全思路,把网络隐身、动态认证与终端环境检测结合起来,让用户在外部网络也能安全触达内部资源。日常使用中,是查校内电子资源、连公司办公系统,还是运维人员远程接入,都能它建立加密通道。客户端主要负责身份核验与可信确认,再由代理网关完成加密转发,降低内部系统被非授权访问的可能。
1、 架构层面采用高性能隧道传输技术与自研分布式高可靠架构,可承载大规模并发用户
2、 终端环境动态检测覆盖基线核查、进程安全等环节,避免已失陷终端成为攻击跳板
3、 防御体系从设备、账号、终端三条线展开,形成多层安全防线
4、 访问权限会结合用户身份、终端状态和环境因素动态调整,不依赖固定规则
5、 SPA单包授权技术实现网络隐身,关键业务不直接暴露在公网
6、 第四代SPA“一次一码”技术可规避安全码泄露和冒用风险
7、 商密版本与信创版本在服务端功能和客户端体验上与通用版本保持一致
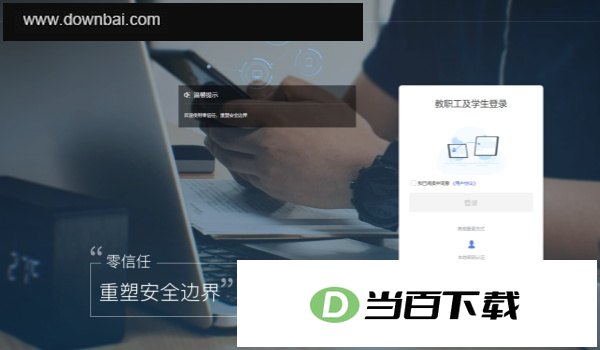
- 在电脑桌面双击aTrust客户端图标,进入用户登录界面
- 教职工及学生用户勾选“教职工及学生登录”下方的“我已阅读并同意”,再点击登录按钮
- 其他用户走本地密码认证,输入账号密码后点击登录按钮完成验证
- 登录成功后界面会弹出提示,表示连接已经建立
- 零信任远程办公:远程办公、远程运维、远程开发及第三方接入等场景,统一经过身份验证与终端可信确认,再由代理网关加密转发
- 移动APP安全访问:面向移动OA、CRM、审批、公文、执法、巡检等应用、支持自动封装或SDK集成、提供服务隐藏、加密传输、多因素认证、文件加密隔离、防截屏、数字水印等能力
- 数字化办公空间:同一工作台内可访问不同密级应用,点击即可拉起VDI桌面、沙箱应用或隧道应用
- 多云多数据中心:业务分布在多个数据中心时,可同时连接并统一权限控制与访问体验
- H5微应用办公:企业微信、钉钉等平台以纯Web安全代理方式接入内网,无需安装插件
- 攻防演练加固:围绕账号、终端、设备三道防线、结合加固、运营、溯源和补丁四个环节建立防护流程
1、 江苏银行集团:对外业务从互联网收缩进内网,基于应用级动态访问控制收缩权限,弱密码或异常时段登录会触发增强认证,商户端保持原有域名和访问习惯
2、 上海交通大学:用SDP架构替代原有开源VPN,在保障安全的前提下提升师生访问校园网络的便利性
3、 上海环境集团:结合统一身份治理与态势感知,缩小供应商系统暴露面,部分终端实现持续检测,部分供应商可纯浏览器登录
4、 企业远程办公员工、外包与合作供应商、单位IT运维人员、高校师生、政府及事业单位工作人员、分支机构人员、均可按各自权限安全接入内部资源
(您的评论需要经过审核才能显示)
0条评论