Nmap 是一款开源的网络探测与端口扫描工具,常被用来做安全审计和网络资产梳理。它能在短时间内摸清一个网段里有哪些主机在线、各自开放了哪些服务,并进一步识别服务版本和操作系统类型。除了基础扫描,Nmap 还自带脚本引擎,可以针对特定服务做更细致的探测。软件支持 Windows、Linux、macOS 等多个平台,运维和安全人员都能直接上手。
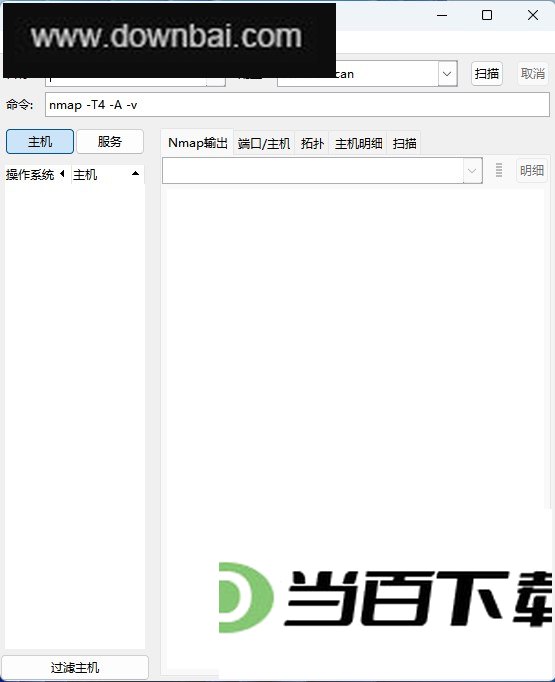
1、 支持 TCP/UDP 全连接扫描和 SYN 半开扫描,适应不同网络环境下的探测需求
2、 通过 -sV 参数可以识别目标端口上运行的服务及其版本信息
3、 使用 -O 参数能够推测目标主机的操作系统类型,并获取硬件地址等线索
4、 NSE 脚本引擎,可对服务做更深入的探测,包括发现潜在的脆弱性漏洞
5、 一次扫描即可梳理整个网段的在线主机、开放服务以及可能存在的安全风险
- 扫描整个 C 段:nmap 192.168.1.1/24,可快速列出该网段内所有在线主机
- 同时指定多个 IP:nmap 192.168.1.2 192.168.1.5,适合零散目标
- 按范围扫描:nmap 192.168.1.1-100,覆盖 192.168.1.1 到 192.168.1.100 之间的所有地址
- 只列出扫描目标而不实际发包:nmap -sL 192.168.1.1/24,方便先确认范围
- 如果手头有一份 IP 列表,把它保存成 txt 文件,与 nmap 放在同一目录下,执行 nmap -iL target.txt 即可扫描文件内所有主机
- 想跳过子网中的某个 IP,可以用 nmap 192.168.1.1/24 -exclude 192.168.1.1 把它排除在外
- 需要排除一批地址时,把要跳过的 IP 写进 xxx.txt,再执行 nmap 192.168.1.1/24 -exclude file xxx.txt,文件中的主机就不会被扫描
1、 只关心某几个端口时,可以用 -p 参数精确指定,例如 nmap -p80,21,23 192.168.1.1
2、 这条命令会依次探测目标主机的 80、21、23 端口,适合快速确认常见服务是否开放
3、 相比全端口扫描,指定端口能明显缩短等待时间,也减少对目标网络的干扰
(您的评论需要经过审核才能显示)
0条评论