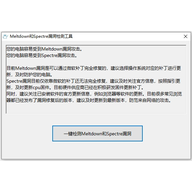
meltdown和spectre漏洞检测工具 v1.0 是一款用于探测 Meltdown 与 Spectre 两类 CPU 漏洞的安全工具,能够协助用户迅速排查系统隐患、降低风险,并提供密码管理与审计相关操作,让整体安全防护更可靠。软件还会给出更新 CPU 固件的提示,从漏洞修复与安全防护两个方向切断入侵通道,提前防范未来可能该漏洞发起的病毒攻击。若你的电脑使用英特尔处理器,建议下载使用。
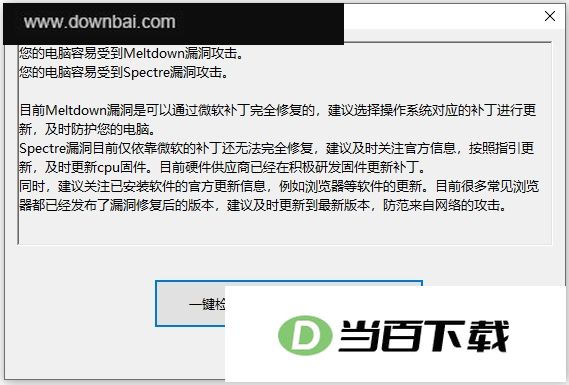
Meltdown(熔断)和Spectre(幽灵)是现代CPU在追求性能过程中留下的设计缺陷,它们使普通程序能够打破计算机体系与操作系统的基本安全规则,“旁敲侧击”的手段读取应用程序未获授权访问的内存数据。简单来说,这两个漏洞让恶意代码拥有了读取“任意”内存的能力,安全软件、操作系统乃至CPU自身设置的防线都会失效。由此,内存中留存的敏感数据可能被恶意代码窥视,造成账号密码、加密私钥等信息外泄。不过,这种攻击只能在本地计算机上实施,攻击者很难通过网络远程完成数据窃取。
好在Meltdown和Spectre造成的影响仅限于数据泄漏,它们不会像“永恒之蓝”那样让计算机在毫无防备时直接感染病毒,也不会引发冲击波、WannaCry这类蠕虫病毒的大规模爆发。并且,Meltdown和Spectre都要求恶意程序在本地计算机上运行,只要对外来程序的执行加以限制,就能把数据泄漏的风险压到最低。
此次漏洞波及的范围相当广,涵盖:处理器芯片方面,以英特尔为主,ARM、AMD也在其中,其他处理器同样可能存在相关风险;操作系统方面,Windows、Linux、macOS、Android均受影响;云服务提供商方面,亚马逊、微软、谷歌、腾讯云、阿里云等都在列;各种私有云基础设施也未能幸免。桌面用户还可能遭遇结合本机情况的组合攻击。
1、 这两组漏洞利用的是现代CPU普遍采用的推测执行特性,攻击者能够通过用户层面的应用程序,从CPU内存中读取核心数据。打个比方,CPU就像人的大脑,你脑子里想的东西随时可能被别人偷看。在真实的攻击场景里,攻击者可以在特定条件下获取本地操作系统的底层运作信息,这些信息突破内核的隔离防护,甚至还能通过浏览器发起远程攻击,窃取用户的隐私数据。
2、 虽然这系列漏洞波及面很广,但实际造成的危害并没有想象中那么严重。360助理总裁、首席安全工程师郑文彬指出,普通网民只要保持规范的上网习惯,及时给系统和浏览器打上补丁,就能有效挡住利用这些漏洞发起的攻击。

(您的评论需要经过审核才能显示)
0条评论