BurpSuite Pro官方版是一款面向网络信息安全检测的工具,核心用途在于检查而非攻击。它提供了Target目标、Proxy代理、Spider蜘蛛、Scanner扫描、Intruder入侵、Repeater中继器、Sequencer定序器、Decoder解码器、Comparer比较器等多个模块,能从不同角度协助用户分析网页安全状况。软件运用较新的扫描技术,让用户可以看到最新的漏洞情况,并持续提升安全测试能力。主窗口会列出所有可用工具,用户能从中挑选自己需要的部分,并按照个人习惯来设置每个工具。
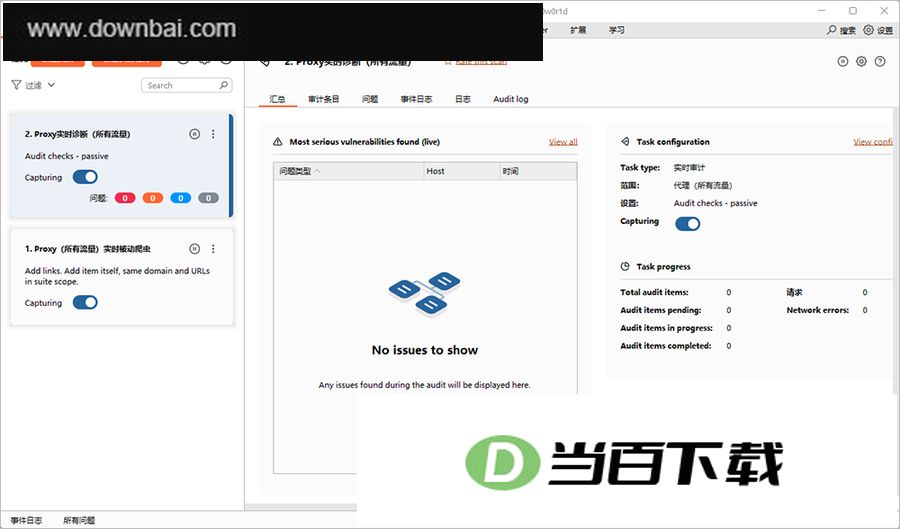
1、Target 的作用是呈现目标目录的树形结构,让你直接看清文件夹之间的层级关系。
2、Proxy 是一款用于拦截 HTTP/S 流量的代理服务器,它处在浏览器与目标应用之间,把双向传输的原始数据截留下来,供你查看并直接修改。
3、Spider(蜘蛛)是一款能感知应用智能的网络爬虫,可全面列出应用程序中的内容与功能。
4、Scanner 是一款实用的高级扫描工具,运行后会自动检测 Web 应用里存在的安全漏洞。
5、Intruder(入侵)——一个定制的高度可配置的工具,对web应用程序进行自动化攻击,如
Intruder 是一款可自行配置的渗透测试工具,能够对 Web 应用发起自动化攻击,功能包括枚举标识符、搜集有价值的信息,并 fuzzing 手段挖掘常见漏洞。
6、Repeater 是一个中继工具,需要你手动发出单次 HTTP 请求,并查看应用返回的结果。
7、Sequencer 这款会话工具专门用来检测应用程序会话令牌以及关键数据项的随机程度,帮你判断它们是否足够不可预测。
8、Decoder 是一款用于手动处理或对应用程序数据做编码解码操作的工具。
9、Comparer 会把两次请求与响应里的数据摆在一起,用直观的视觉方式呈现它们之间的不同之处。
10、Extender(扩展)功能允许你为Burp Suite加载自行编写或第三方提供的代码模块,增强它的各项能力。
11、在 Burp Suite 中,Options 这个入口负责承载各类运行参数的调整,方便你按自己的习惯来配置工具的行为。
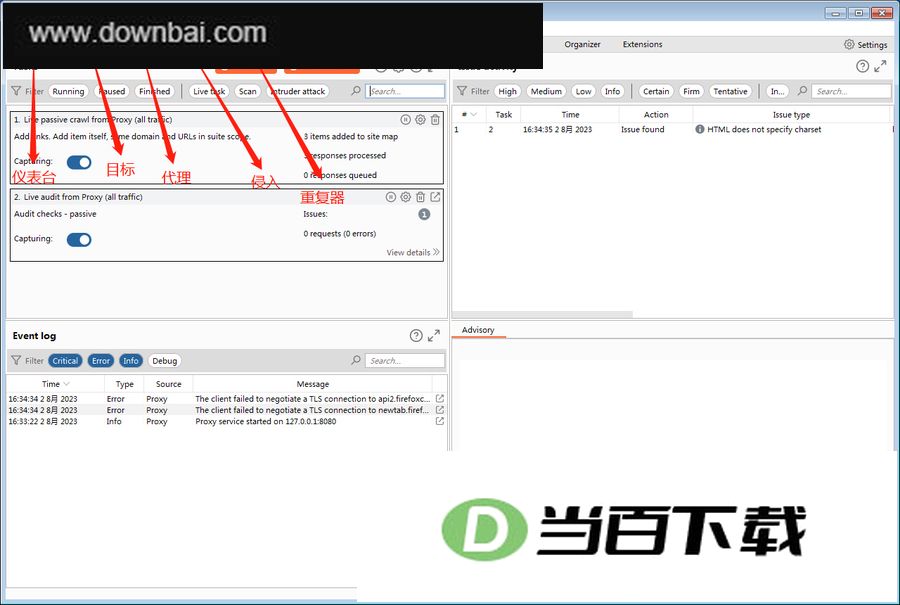
Burp suite 仪表盘、目标、代理模块详解
一、dashboard(仪表盘)是系统中用于集中展示关键数据指标的界面模块,方便用户快速浏览和掌握整体运行状况。
Burp Suite的dashboard是一个总览视图,显示有关目标和代理的重要信息。我们可以在仪表板上查看最近操作的概要、目标的状态和代理相关的统计信息。
二、请提供原文标题与描述内容,我才能按你的要求改写。
目标模块用于识别和分析要测试的目标应用程序。我们可以将目标URL添加到目标模块,Burp Suite将对这些目标进行主动或被动扫描,帮助发现安全漏洞。
在Target里又有三个选项分别为 site map(地图映射)、issue definitions(预定义问题)、scope settings(范围设置)。
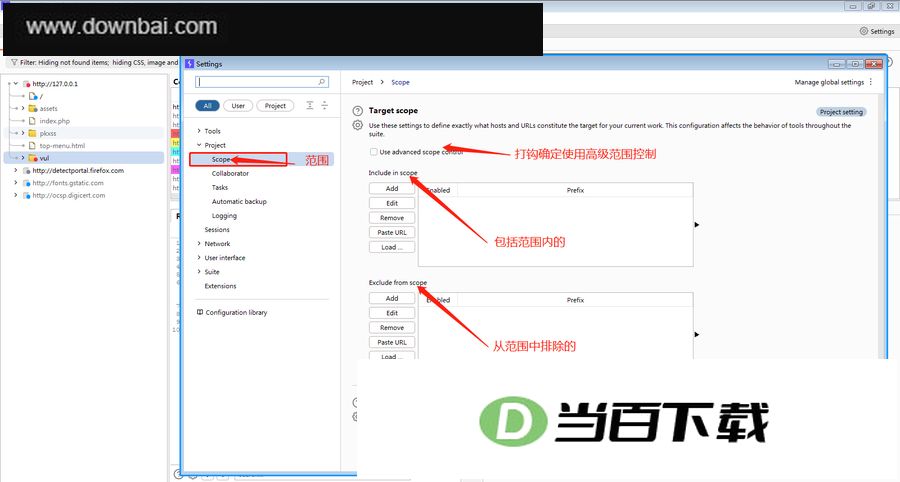
三、在范围设置里,你可以调整软件工作时的取值区间和边界条件。
范围设置(Scope)是Burp Suite中一个重要的功能,用于指定我们要扫描的目标应用程序的范围。通过范围设置,我们可以控制扫描器对哪些URL和域名进行扫描,以便更精确地进行应用程序的安全测试。
四、这款代理工具可帮助你隐藏真实IP,轻松访问受限制的网站,同时支持对网络请求进行拦截与修改,便于调试和分析。
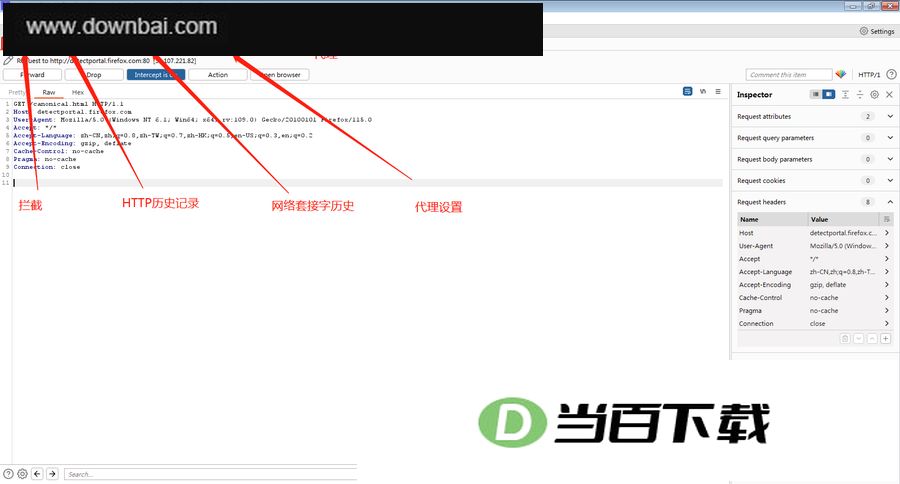
代理模块是Burp Suite的核心功能之一。通过配置和使用Burp Suite作为代理服务器,我们可以捕获和修改应用程序与服务器之间的HTTP/HTTPS请求和响应。这有助于分析和修改应用程序的通信,发现潜在的安全漏洞或对通信进行定制。
一、这是一款用于检测网站安全漏洞的扫描工具,能够对Web应用进行自动化的安全检查,帮助发现潜在的风险点。
1、它覆盖了100多个常见安全漏洞类型,包括SQL注入与跨站点脚本(XSS),并且针对OWASP前十名中列出的每一项漏洞都有很好的检测表现。
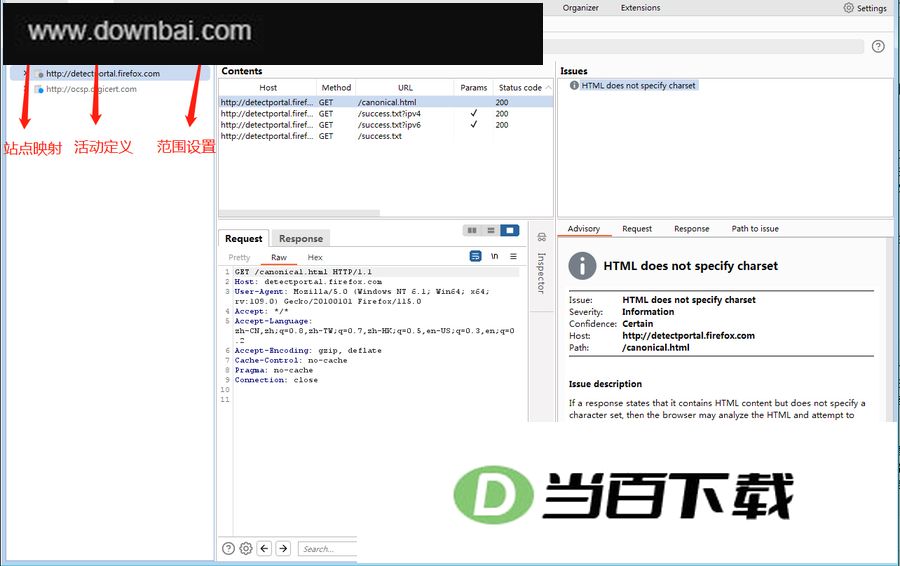
2、Burp 的爬虫功能相当先进,能精确梳理 Web 应用的内容与功能,并自动应对会话、状态变化、易失性内容以及登录流程。
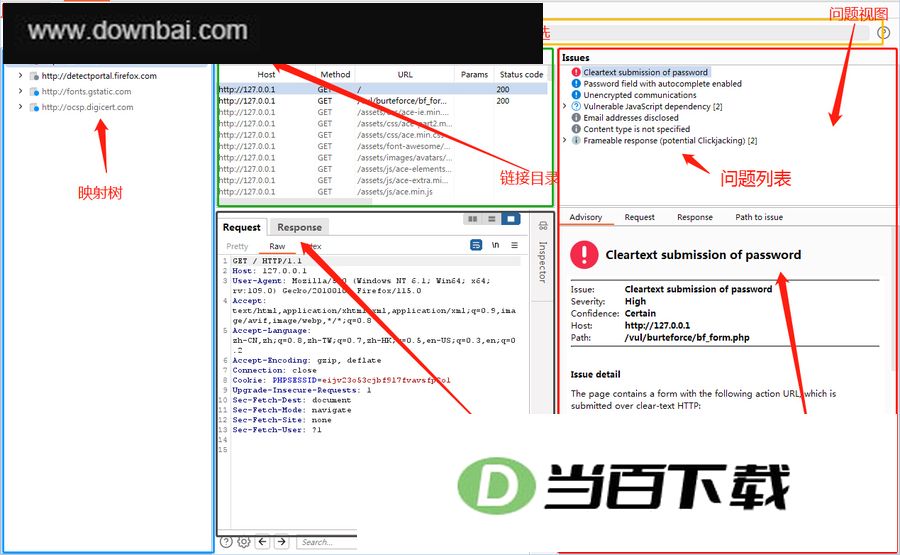
3、Burp Scanner 内置了一套完整的 JavaScript 检测引擎,把静态分析与动态分析两种方式结合起来,用来发现客户端 JavaScript 代码里的安全隐患,比如基于 DOM 的跨站脚本问题。
4、Burp 在带外技术(OAST)的应用上走在前列,借此强化了原有的扫描机制。它内置的 Burp Collaborator 能够发现那些仅靠应用本身表现完全无法察觉的服务端缺陷,连扫描结束后才异步触发的漏洞也能一并上报。
5、Burp Infiltrator 这项技术能用来检测目标程序,当它的有效负载触碰到应用内部的风险接口时,会即时向 Burp Scanner 回传信息,以此完成交互式应用安全测试(IAST)。
6、Burp的扫描机制会持续迭代,以便及时识别新出现的漏洞以及已有漏洞的变动情况。近几年,Burp率先检测到了其研究团队首次发现的一些新型漏洞,例如模板注入和Web缓存中毒。
7、每份报告里的漏洞都会附上针对性的处理意见,既有对问题的完整解释,也提供了分步骤的修复方法。这些建议文字会根据具体问题自动生成,并且会点明涉及的特殊功能或需要修补的地方。
二、这款手动工具设计精巧,操作起来顺手省力,适合日常维修和手工制作等多种场景使用。
1、Burp 能把你的进度自动存进项目文件,工作随时续上,不用从头再来。
2、通过配置库,你能用不同预设快速触发目标扫描。
3、通过Burp中央仪表板,你可以即时掌握所有已发现漏洞的实时动态反馈。
4、你可以在请求的任意位置手动放置插入点,用来告诉扫描仪哪里存在非标准输入或数据格式。
5、浏览网页时开启实时扫描功能,你就能完全掌控哪些请求该放行、哪些该拦截。
6、Burp 允许用户选择让报告涵盖全部反射型与存储型输入,即便漏洞还未被证实,也能为手工排查跨站脚本一类问题提供便利。
7、发现的漏洞可以导出为排版整洁的HTML报告,方便你查看和留存。
8、CSRF PoC Generator 这个函数能根据指定的请求,生成一个跨站请求伪造(CSRF)攻击的验证样例。
9、有些内容藏在系统里,没有出现在任何可浏览的页面链接中,用内容发现功能就能把它们找出来。
10、这款目标分析器可以扫描目标Web应用,统计其中静态与动态URL的数量,并显示每条URL里带了多少个参数。
11、Burp Intruder 是一款高级工具,用来对应用程序发起自定义的自动化攻击。它能服务于多种用途,让手动测试在速度和准确度上都有提升。
12、该工具会把每次入侵尝试的攻击结果完整记录下来,用表格直观展示每个请求与响应的细节,涵盖载荷内容及其所在位置、HTTP状态码、响应耗时、cookie信息、重定向次数,还会呈现已设置的grep匹配或数据提取项所得的结果。
三、这款软件汇集了多种日常手动工具,涵盖测量、切割、紧固等常见操作,方便你在一个界面里完成各类基础作业。
1、Burp Proxy 让测试人员能够手动截获浏览器与目标应用之间来回传输的全部请求和响应,即便通信采用 HTTPS 加密也照样可以做到。
2、应用的服务端和客户端组件,都能通过查看、修改或移除单条消息来加以控制。
3、这款代理工具会完整保存经过它的每一次请求和响应,所有细节都记录在案。
4、您可以为每个条目添加注释和彩色标注,方便标出感兴趣的内容,日后手动跟进。
5、Burp Proxy 能自动调整服务器返回的内容,便于测试。比如把原本被隐藏的表单字段显示出来,让禁用的字段恢复可用,或者直接去掉 JavaScript 表单校验。
6、通过设置匹配与替换规则,你可以让经过代理的请求和响应自动套用自己设定的修改,这些规则能针对消息头、正文、请求参数或URL文件路径进行操作。
7、Burp能帮你去掉拦截HTTPS连接时浏览器弹的那些安全提示。装好之后它会自动生成一张专属的CA证书,你把它导进浏览器就行,之后你访问的每个域名,Burp都会签发对应的主机证书,而且这些证书都由那张受信任的CA证书签名。
8、Burp 能够以透明代理方式处理不识别代理设置的客户端,这样一来,像胖客户端应及部分移动应用这类非标准用户代理也能被纳入测试范围。
9、HTML5 WebSocket 收发的消息同样会被拦截,并按普通 HTTP 消息的处理方式记录到独立的历史列表中。
10、你可以设置精细的拦截规则,准确决定哪些消息需要被拦下,这样就能把注意力放在真正有意思的交流上。
11、站点地图会列出网站上已经被抓取并检测过的全部内容,并用树状结构呈现,和网站的 URL 层级一一对应。点选树里的某个分支或节点,就能看到对应条目的清单,还能按需展开请求与响应等完整细节。
12、每一条请求和响应都会呈现在功能齐全的HTTP消息编辑器里,你可以从多个角度查看底层消息内容,方便分析和调整。
13、这款插件能让使用者在Burp的各个组件间单独传递请求与响应,方便进行各类手动测试操作。
14、Repeater 工具让你能单独修改并重发某个请求,同时还会保留完整的请求与响应记录。
15、Sequencer工具可对会话令牌实施标准密码测试,以检验其随机性表现。
16、这款解码器工具支持在现代网络环境下,对常见的编码方案和格式进行数据转换。
17、Clickbandit 会找出应用程序中容易受点击劫持影响的功能,并据此生成可用的攻击载荷。
18、这款比较器可以对照成对的请求与响应,也能处理其他有意思的数据,把差异直观地展示出来。
19、针对特殊场景,你可以自行设定会话处理规则。这类规则能自动完成登录操作,识别并修复已失效的会话,同时抓取可用的CSRF令牌。
20、Burp Extender API 具备很强的扩展能力,能让你调整 Burp 的行为,也能把它和别的工具接在一起。常见的用法有实时改动 HTTP 请求与响应、改造 Burp 界面、加入自己的扫描项,以及读取爬网和扫描过程中的关键运行时数据。
21、这个BAPP商店拥有活跃的用户社区,不断贡献大量扩展插件,其存储库随时可用。你只需在Burp界面里点一下,就能把这些工具装上。
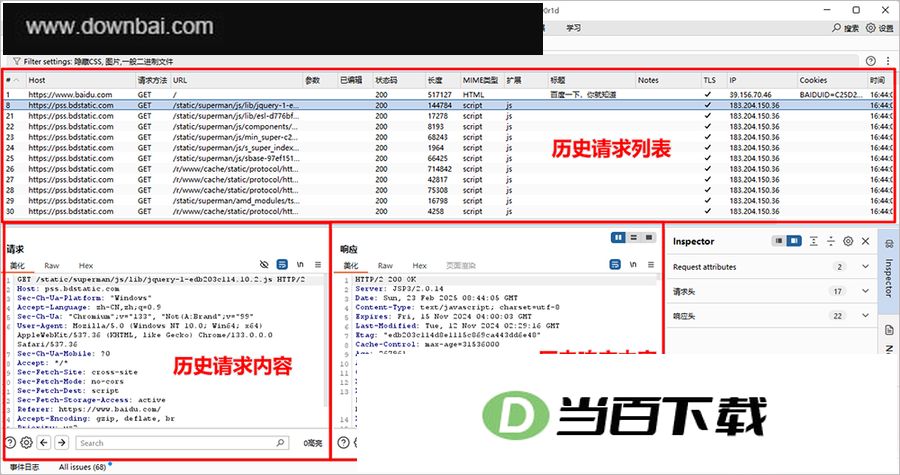
1、 点击 代理 > HTTP历史记录,查看所有捕获的请求。
2、 在右侧的面板中,可以查看请求和响应的详细信息。

(您的评论需要经过审核才能显示)
0条评论