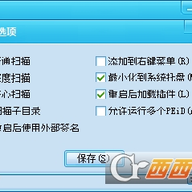
PEiD 是一款广受安全研究者和逆向爱好者的查壳与编译器识别工具。它通过特征串扫描技术,能够快速检测出超过 470 种 PE 文件的加壳类型和签名,覆盖面在同类工具中相当突出。除了识别加壳种类,它还能判断程序是由哪种语言编译的,或是被哪种病毒或加密壳处理过。软件本身提供了 userdb.txt 扩展接口,用户可以根据需要自定义特征码,方便识别新出现的文件类型。
1、 支持检测绝大多数常见加壳类型,包括编译语言特征、病毒特征和加密壳特征
2、 利用不同开发语言固定的启动代码段来识别编译语言,利用加壳程序留下的特征信息来判断壳的种类
3、 内置 userdb.txt 特征文件,用户可以自行添加新的特征码,配合 Add Signature 插件可以制作签名
4、 提供完整的插件体系,本版本为全插件版,插件数量全面,适合脱壳爱好者直接使用
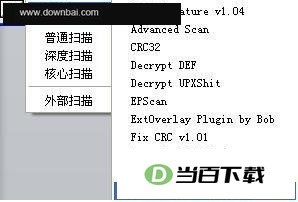
- PEiD 最常用的功能是调用插件进行脱壳,点击界面上的“=>”按钮可以打开插件列表
- 通用脱壳器可以处理大部分壳,如果脱壳后 import 表损坏,它会自动调用 ImportREC 进行修复
- 部分专用脱壳插件针对特定壳效果更好,可以根据壳的类型选择对应插件
- 点击 EP 右侧的 > 可以展开 Section 块列表,在块上右键会出现菜单选项
- 选择“搜索全0处”可以找出文件中所有全为 0 的区块,便于在这些区域手动添加代码,用 WinHex 等十六进制编辑器直接修改即可
- PEiD 支持完整的命令行参数,可以灵活组合使用
- 常用参数:-time 显示统计信息,-r 递归扫描子目录,-nr 不扫描子目录,-hard 使用核心扫描模式,-deep 使用深度扫描模式,-norm 使用正常扫描模式
- 可以同时指定多个文件或目录,例如:peid -hard -time -r c:\windows\system32 或 peid -time -deep c:\windows\system32\*.dll
- 正常扫描模式只在 PE 文件入口点扫描所有已记录的签名,速度较快
- 深度扫描模式会扫描更广的范围,能发现更多隐藏的签名信息
- 核心扫描模式会完整扫描整个 PE 文档,识别能力最强,但运行速度相对较慢








(您的评论需要经过审核才能显示)
0条评论