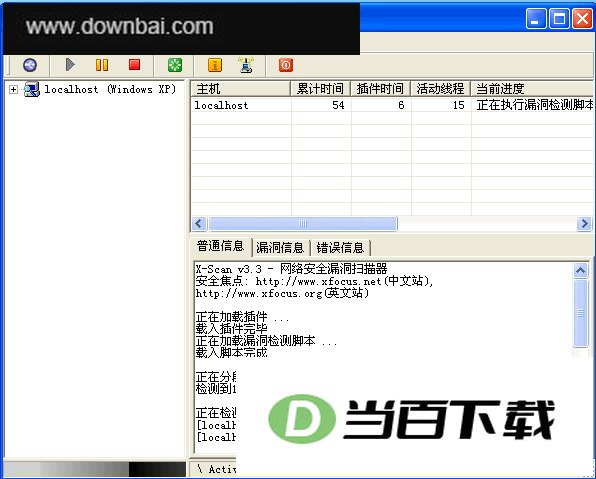
X-Scan是一款老牌且的漏洞扫描工具,主要用来探测系统或网络中存在的安全弱点,帮助管理员在黑客下手之前发现问题。它完全免费,属于绿色免安装软件,界面支持中英文,提供图形窗口和命令行两种操作方式。从2000年的内部测试版到如今的3.3版本,这款软件由国内民间安全组织“安全焦点”持续维护,凝聚了不少安全研究者的经验。扫描结果会关联安全焦点的在线漏洞库,对每个漏洞给出风险等级、描述以及对应的溢出测试程序,方便网管进行验证和修复。
在“指定IP范围”里,可以填写单个IP地址或域名,也能用“-”和“,”组合多个地址段,例如“192.168.0.1-20,192.168.1.10-192.168.1.254”,还支持类似“192.168.100.1/24”的掩码写法
如果勾选“从文件中获取主机列表”,程序会从纯文本文件里读取待检测地址,每行可写一个独立IP或域名,也能写包含“-”和“,”的范围
“扫描模块”用于勾选本次需要加载的各类检测插件;“并发扫描”可以调节同时扫描的主机数量、线程数,还可以单独为每个主机的插件设定最大线程数
“网络设置”负责选择匹配的网络适配器,如果找不到适配器,需要重新安装WinPCap 3.1 beta4以上版本的驱动
“扫描报告”决定扫描结束后生成的报告文件名,文件默认保存在LOG目录下,支持TXT、HTML和XML三种格式
“插件设置”模块允许对每个插件进行单独调整,例如端口扫描插件的端口范围、各种弱口令插件的用户名和密码字典等
X-Scan内置的密码字典只是简单示例,如果希望增强密码猜解能力,可以自行编辑字典文件来扩充检测范围
如果系统没有安装WinPCap驱动,X-Scan启动时会自动安装WinPCap 3.1;若已装有更高版本,则直接使用现有驱动
检测每个主机会单独生成一个checkhost.exe进程,检测完成后进程会自动退出;并发主机数量可通过图形界面的设置窗口调整,命令行模式则用“-t”参数控制
扫描过程中出现蓝屏重启,可能与AtGuard、天网等防火墙驱动处理特殊数据包出错有关,也可能是防火墙驱动与WinPCap驱动冲突,建议先禁用或卸载防火墙再试
操作系统识别无法保证100%准确,程序会综合NMAP、P0F指纹库、NETBIOS和SNMP信息进行判断,如果目标未开放相关协议且指纹不在库中,就需要结合其他信息人工分析
端口扫描的“SYN”方式在NT4或Windows XP SP2系统下无法使用,在Windows 2000下需管理员权限,否则程序会自动退回“TCP”方式
X-Scan 3.0以上版本修改了插件接口,不再兼容2.3以前的旧插件;新版本提供了简单的开发库,编写插件会比2.3时代更容易
Scripts目录下的nessus脚本来自移植的nasl引擎,对应于nessus 2.2.4,不支持本地检测脚本,但该版本支持的非本地脚本都可以直接放入Scripts目录加载
使用命令行模式扫描时,按空格键可查看线程状态和进度,回车键暂停或继续,按q键保存当前数据后退出,按Ctrl+C强制关闭程序
X-Scan是一款完全免费、无需注册、不用安装的软件,解压即可运行,首次启动会自动安装WinPCap驱动








(您的评论需要经过审核才能显示)
0条评论