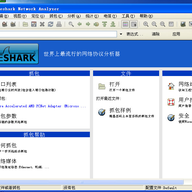
Wireshark是一款功能强大的网络协议分析工具,常被网络管理员、安全工程师用来排查网络故障和检测安全隐患。它能够捕获实时网络数据包,并详细展示每个数据包的协议结构和内容,是学习网络协议原理的直观助手。软件前身是Ethereal,目前支持Windows、macOS等多种操作系统,并提供英文和中文界面。最新版本为3.4.5,在性能和功能上都有所优化,适合从入门到进阶的用户使用。
1、 网络管理员:通过分析数据包快速定位网络延迟、丢包等问题,优化网络性能
2、 安全工程师:检测异常流量和潜在的攻击行为,比如扫描、渗透或数据泄露
3、 协议开发者:在调试新协议时,观察数据包的收发细节,验证实现是否正确
4、 学习爱好者:通过抓包理解TCP/IP、HTTP等协议的工作过程,加深对网络原理的认识
- 实时捕获网络接口上的所有数据包,并能保存为pcap格式文件,方便后续分析
- 支持数百种协议的解析,从常见的HTTP、FTP到复杂的VoIP、无线协议都能识别
- 提供强大的过滤功能,可按IP、端口、协议等条件筛选数据包,快速锁定目标
- 支持着色规则,用不同颜色标记不同协议或异常数据包,提升阅读效率
- 安装时务必勾选WinPcap或USBPcap组件,这是捕获数据包所必需的驱动,否则软件无法正常工作
- 抓包前要正确选择网络接口,并确认处于监听模式,否则只能看到本机发出的数据
- 默认列表颜色中,黑色背景常代表异常包,如TCP重传或错误校验,需要特别留意
- 如需查看TCP会话内容,可在数据包上右键选择“追踪流”,软件会重组出完整对话
- 系统编码建议设为UTF-8,否则部分中文内容可能显示为乱码
- 抓取WiFi流量时,需要网卡支持监听模式,并且未经授权抓取他人网络数据可能违反法律,请务必在合法范围内使用
- 问题:打开软件提示“没有找到接口”或“WinPcap未安装”。解决:重新安装WinPcap驱动,或以管理员身份运行软件
- 问题:抓包时看不到其他设备的数据。解决:检查网卡是否支持混杂模式,并在捕获选项中启用该模式
- 问题:分析文件时中文内容乱码。解决:在“视图”菜单中将显示编码改为UTF-8,并确保系统区域设置正确
- 问题:数据包太多难以分析。解决:先使用过滤器限定范围,例如输入“ip.addr==192.168.1.1”或“tcp.port==80”,再逐层深入
- 当前提供Windows版3.4.5(含中文语言包)和Mac版V1.12.4,均免费开源,可长期使用
- 压缩包内附带了中文使用手册(PDF格式)和操作说明文档,适合新手快速上手
- 若在使用中遇到问题,可参考官方文档或社区论坛,也可以将反馈发送至维护邮箱寻求帮助
- 软件会持续更新,建议定期检查新版本以获取功能改进和安全修复





(您的评论需要经过审核才能显示)
0条评论