XueTr(简称XT)是一款面向手工排查和清除病毒木马的系统底层工具,它能直观展示进程、内核、注册表等多个的运行状态,帮助用户揪出隐藏在系统中的恶意程序。目前该工具支持32位的2000、XP、2003、Vista、2008、Win7系统,其中火眼合作版还集成了上传样本到金山火眼进行在线分析的能力。
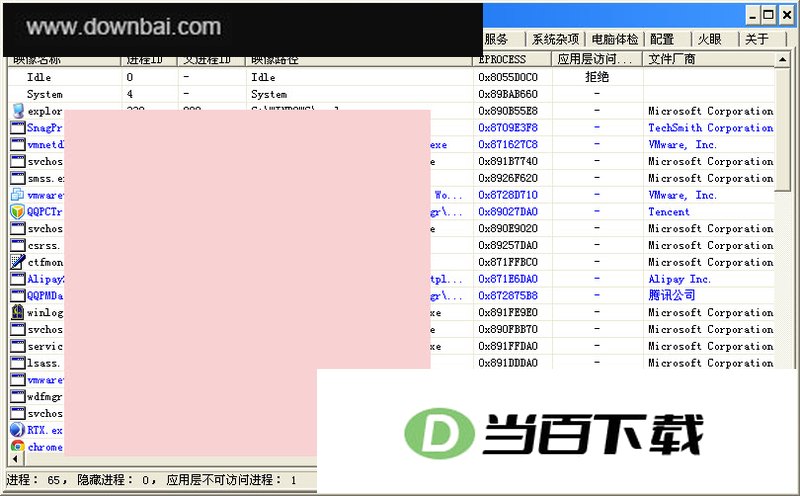
1、 可查看进程、线程、进程模块、窗口、内存、定时器及热键等信息、并能直接结束进程或线程、卸载指定模块
2、 支持内核驱动模块的浏览与内存拷贝,方便提取可疑驱动做进一步分析
3、 能检测并恢复SSDT、Shadow SSDT、FSD等关键表上的hook、以及内核模块中的IAT、EAT、Inline Hook和补丁修改
4、 针对CreateProcess、CreateThread、LoadImage等Notify Routine,既能查看也能删除异常回调
5、 提供端口查看功能(2000系统除外),同时可检查消息钩子和各类过滤驱动,包括磁盘、卷、键盘和网络层
- 内置注册表编辑器、方便直接修改可疑键值、并支持查看和编辑IE插件、SPI、启动项、服务、Host文件、映像劫持、文件关联、系统防火墙规则及IME
- 可检测并恢复Object Type Hook,枚举并删除DPC定时器,修复MBR Rootkit,同时能识别内核对象劫持和WorkerThread异常
- 文件系统查看支持基本文件操作,开启物理磁盘分析后还能枚举NTFS流文件,对畸形路径(包括./..目录和RLO路径)也做了特殊处理
- 卸载驱动前会有明确警示,提醒该操作风险极高,不建议轻易尝试
- 2012年10月22日的合作版本新增了上传文件到金山火眼并查看分析结果的功能,方便将可疑样本交给云端沙箱做行为判断
- 这一改动让XT不仅仅停留在本地查看层面,还能在线分析结果辅助判断文件是否恶意








(您的评论需要经过审核才能显示)
0条评论