暗组肉鸡检测器是一款面向网络安全爱好者和取证人员的辅助工具,通过抓取网络数据包来识别本机是否被植入特定远程控制木马。它能对Gh0st、SRAT、PcShare(0920)、IRAT、DGRAT 7.1、DarkstRat、RemoteABC以及大白鲨等常见木马进行报警,并在检测到连接时同时显示对方的IP和端口。该工具主要适用于本机已经中毒、木马处于上线状态(即已建立TCP连接)的场景,为电子取证提供直接线索。
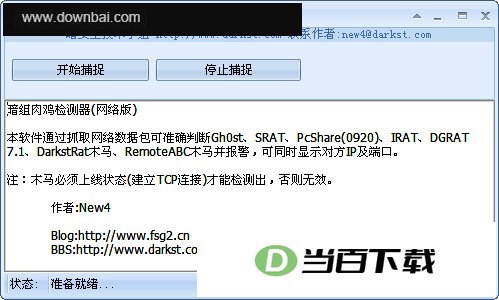
1、 工具通过实时抓取本机网卡收发的数据包,分析其中是否含有特定木马的通信特征
2、 只有当木马已成功运行并主动向外发起TCP连接(即上线状态)时,才能被识别出来
3、 如果木马尚未建立连接或已离线,程序将无法给出检测结果,这一点需要在使用前明确
- 支持检测Gh0st、SRAT、PcShare(0920)、IRAT、DGRAT 7.1等早期经典远控木马
- 同样覆盖DarkstRat、RemoteABC以及大白鲨木马,基本囊括了当年主流的后门程序
- 报警时不仅提示木马类型,还会把远控端的IP和端口一并列出来,方便溯源
- 若怀疑某台机器被控,可以先运行工具观察是否有报警输出,确认是否存在异常连接
- 一旦捕获到对方IP和端口,就能作为初步证据,记录下通信来源与目标端口
- 注意该工具仅作为辅助检测手段,若要作为正式司法证据,还需结合其他取证流程固定数据
1、 检测前请确认本机防火墙或安全软件没有拦截程序抓包,否则可能漏报
2、 该工具不能清除木马,只负责发现异常连接,清除工作需另行处理
3、 对于已加密或改造过的木马变种,可能无法识别,不建议作为唯一安全防线








(您的评论需要经过审核才能显示)
0条评论