幻境网盾(Skiller)是一款面向局域网环境的限速工具,体积小巧,无需安装,解压即可直接运行。它采用MAC地址表欺骗方式控制交换机,限制指定主机的网络速度,并非依赖常见的ARP欺骗原理,因此可以绕过多数ARP防火墙。软件适合需要对局域网内设备进行流量管理的用户,但使用时需注意其攻击特性和适用环境。
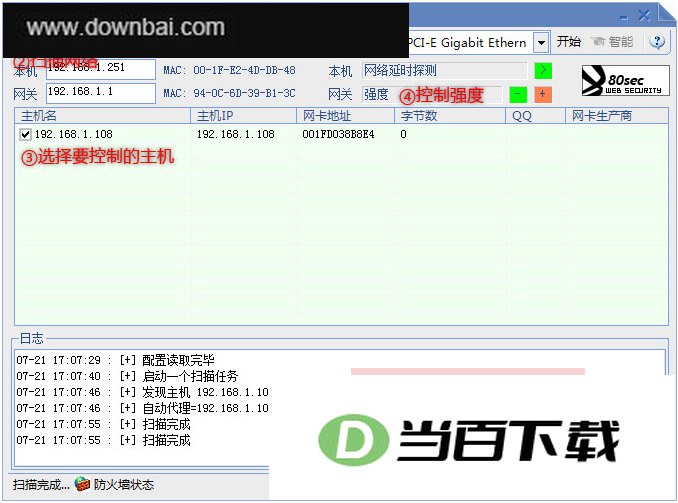
1、 运行前确认系统已安装.NET Framework 2.0或更高版本,以及WinPcap 4.0网络抓包驱动
2、 在参数设置中选定工作网卡,保证网卡对应你实际接入的网络接口
3、 核对网关与本机信息,若不一致则手动输入正确数值,无需保存配置
4、 填充目标列表有三种途径:点击流量探测自动发现主机、手动添加IP或MAC地址、使用自动扫描功能
5、 设置一个代理地址,建议与目标主机不同,设置后只有代理主机会接收到伪流量
6、 从目标列表勾选需要限制网速的主机,然后点击开始控制即可生效
- 幻境网盾原名Skiller,集成了上行限速、下行限速和流量劫持三种控制模式,均无ARP欺骗包参与
- 软件宣称能穿透任意ARP防火墙,关键在于它的工作层面在交换机而非终端电脑
- 流量探测采用抽样模式,探测强度可以根据网络状况手动调整,3.7版支持自行设定攻击强度,最高为60,调至最高时目标主机可能直接断网
- 7版无法手动设置代理,新版本改为程序自动配置代理,无需用户干预
- 程序体积紧凑,属于免安装的绿色软件,解压后即可使用
- 攻击方式为MAC地址表欺骗:向交换机发送伪造数据包,使交换机记录错误的MAC映射,获取整个交换网段内活跃主机的IP地址
- 攻击者从这些IP中随意选取若干目标实施限速,被限制的主机无法察觉到直接攻击来源
- 防御此类攻击并不容易,必须由网络服务商更换支持IP-MAC静态绑定、MAC-端口绑定或基于接口VLAN的交换机
- 由于攻击针对上层网络设备,用户本机使用软件防火墙或硬件防火墙均无法有效抵御,这种防护空白在现有技术条件下长期存在
1、 如果无法探测到流量,先检查网络环境是否兼容,软件不保证对任何交换机都有效
2、 当局域网流量极小时,探测功能可能漏掉主机,可尝试加大探测强度或改用手动添加主机
3、 若解压运行后仍无法控制以太网流量,且系统已满足.NET 2.0和WinPcap 4.0环境,则可能是硬件或驱动限制,建议更换其他限速工具
4、 对抗Skiller的另一条思路是使用IP地址隐身软件,例如nsurfing、网神之网络隐形衣或Ninja Surfing Hide IP,隐藏自身IP后Skiller将无法侦测并锁定目标
5、 采用Skiller反制Skiller会导致双方网络同时受损,不到万不得已不建议尝试








(您的评论需要经过审核才能显示)
0条评论