网络安全扫描器(Nmap)是一款开源的网络探测与安全审计工具,最初设计用于高效扫描大型网络,对单个主机的扫描同样游刃有余。它通过发送原始IP报文,以独特的方式识别网络中的活动主机、各主机开放的服务及其版本,并推测出运行的操作系统及防火墙等过滤机制。除安全审核外,系统管理员也常用它来掌握全网动态、规划服务升级、监控主机与服务状态,是网络运维中的实用工具。
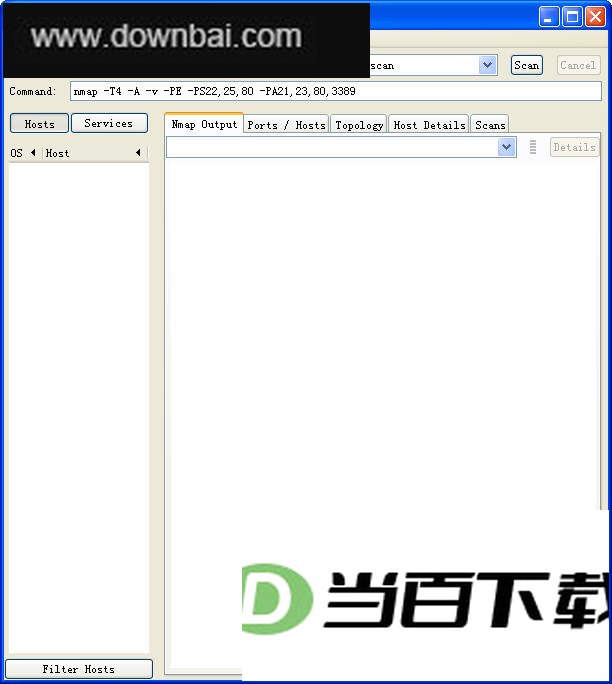
Nmap 的输出以目标主机列表为核心,每台主机的信息详略取决于所选的扫描选项。所谓“感兴趣的端口表”是其中关键,它列出端口号、协议类型、服务名称以及端口状态
端口状态有四种基本类型:open 表示目标机上存在应用程序正在该端口监听;filtered 意味着防火墙或网络障碍阻断了访问,Nmap 无法判断端口实际开关;closed 指没有应用监听,但端口随时可能开放;unfiltered 则说明端口对探测有响应,却无法确定其开关
某些情况下,Nmap 会报告组合状态如 open|filtered 或 closed|filtered,表示它无法在两种状态间做出明确区分。启用版本探测时,端口表会附带软件版本信息;若使用 IP 协议扫描(-sO),则显示目标支持的 IP 协议,而非监听端口
除了端口表,Nmap 还能给出反向域名、操作系统猜测、设备类型与 MAC 地址等附加情报,便于全面把握目标特征
Nmap 的基本功能可归纳为三点:探测一组主机是否在线;扫描主机端口,摸清其开放的网络服务;根据指纹推断主机所用的操作系统
扫描规模灵活,小到只有两个节点的局域网,大到超过 500 台主机的网络都能应对。用户还可以自定义扫描技巧,比如简单 ICMP 的 ping 操作足以满足日常需求,而深度的 UDP 或 TCP 端口探测、操作系统识别则适用于更细致的安全评估
所有扫描结果都能保存为多种格式的日志,方便后续分析与归档,这对长期监控网络变化尤其有帮助
以下实例从简单到复杂,展示了 Nmap 的典型用法。示例中使用了真实 IP 和域名,实际使用时请替换成自己网络内的地址。需要提醒的是,未经授权扫描网络可能引发纠纷,不少管理员对陌生扫描很敏感,因此事先取得许可才是稳妥做法
scanme.nmap.org 专门供测试使用,允许 Nmap 扫描,但禁止漏洞探测或 DoS 攻击。为保证服务稳定,每天对该主机的扫描次数不要超过 12 次,否则可能触发封禁,导致解析失败。类似规则同样适用于 scanme2、scanme3 等尚未开放的主机
命令 nmap -v scanme.nmap.org 用于扫描该主机的所有保留 TCP 端口,-v 开启细节模式,便于观察过程
命令 nmap -sS -O scanme.nmap.org/24 对 C 类网段的 255 台主机进行秘密 SYN 扫描,并结合操作系统检测,需要 root 权限才能执行 SYN 扫描和系统识别
命令 nmap -sV -p 22,53,110,143,4564 198.116.0-255.1-127 针对 B 类网段的多个子网,检查 sshd、DNS、imapd 等端口,开放时进一步通过版本检测识别具体应用
命令 nmap -v -iR 100000 -P0 -p 80 随机挑选 10 万台主机检查 Web 服务,由于只探测单端口,用 -P0 跳过 ping 探测,节省时间
命令 nmap -P0 -p80 -oX logs/pb-port80scan.xml -oG logs/pb-port80scan.gnmap 216.163.128.20/20 扫描 4096 个 IP,不进行 ping,结果同时存为 XML 和 Grepable 格式
命令 host -l company.com | cut -d ' ' -f 4 | nmap -v -iL - 利用 DNS 区域传输发现公司主机,并将 IP 列表传给 Nmap 扫描,此命令适用于 GNU/Linux,其他系统区域传输命令不同





(您的评论需要经过审核才能显示)
0条评论