Wireshark 64位是一款开放源代码的网络封包分析工具,它能够帮助用户实时捕获并检测网络传输中的数据内容,适用于网络故障排查、安全审计以及协议学习等场景。该软件支持多款主流操作系统,界面经过重新设计后更加直观,操作门槛有所降低,性能也得到了一定提升。整个工具完全免费,用户可以在遵守许可协议的前提下放心使用,并且能够获取其源代码进行个性化定制。
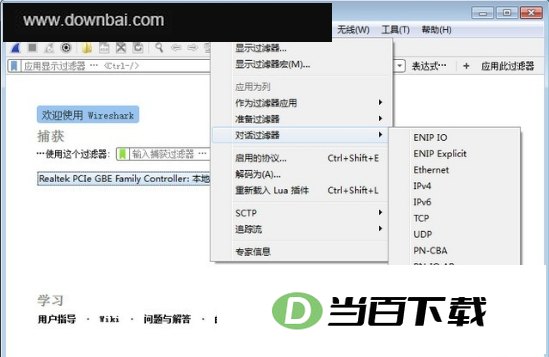
1、 提供灵活的显示过滤器语言,可快速筛选出关注的数据包
2、 支持查看TCP会话的完整数据流,便于重构和分析传输内容
3、 内置超过百种协议和媒体类型的解析器,覆盖常见网络应用
4、 附带命令行版本工具(如tshark),适合习惯终端操作的用户
5、 软件在GNU GPL许可证下发布,用户可免费使用并自由修改代码
- 启动Wireshark后,如果机器有多个网卡,需通过“Capture -> Interfaces”选择正确的网络接口
- 在弹出的接口列表中确认目标网卡后,点击“Start”按钮即可开始捕获数据包
- 主界面主要分为显示过滤器栏、封包列表、封包详细信息区以及十六进制数据区,方便分别查看
- 封包列表会显示源地址、目标地址和端口号,且不同颜色对应不同协议或类型
- 对于初学者而言,面对成千上万条原始记录,合理使用过滤器能明显减少干扰信息
- 显示过滤器用于在已捕获的记录中提取符合条件的数据,操作栏位于主界面顶部
- 捕获过滤器则在抓包阶段就进行拦截,避免记录过多无用的流量,可在“Capture -> Capture Filters”中预先设置
- 在显示过滤器栏保存常用表达式时,点击“Save”并命名(例如“Filter 102”),之后可一键切换
1、 网络管理员可通过它定位网络故障根源,安全工程师能够借此发现潜在的安全隐患
2、 开发人员经常用它验证协议实现是否符合规范,同时也适合学生或爱好者深入学习网络协议
3、 安装前请确保系统已安装Npcap驱动,并建议以管理员身份运行安装程序,以便获得完整权限
4、 在组件选择时勾选“Wireshark GUI”和“tshark”命令行工具,能提升后期使用的灵活性





(您的评论需要经过审核才能显示)
0条评论