SmartSniff 属于 TCP/IP 数据包抓取工具,主要用途是协助使用者截获并解析网络中的通信数据。该软件兼容 Windows 平台,操作界面设计得比较直观,同时内置了若干用于捕获与分析数据包的工具,方便用户掌握网络通信的实际状况。借助它,你可以依照先后顺序查看客户端与服务器之间的会话内容。SmartSniff 采用上下分栏的界面布局,上方呈现抓取到的数据包,下方则以 ASCII 或十六进制形式展示具体信息;针对本地与远程传输,它还提供了彩色标识,并支持将结果导出为 HTML 文件。整体而言,SmartSniff 在 TCP/IP 数据包捕获方面具备较完整的功能,上手难度不高,可应用于网络安全、网络故障排查以及网络性能调优等场合。
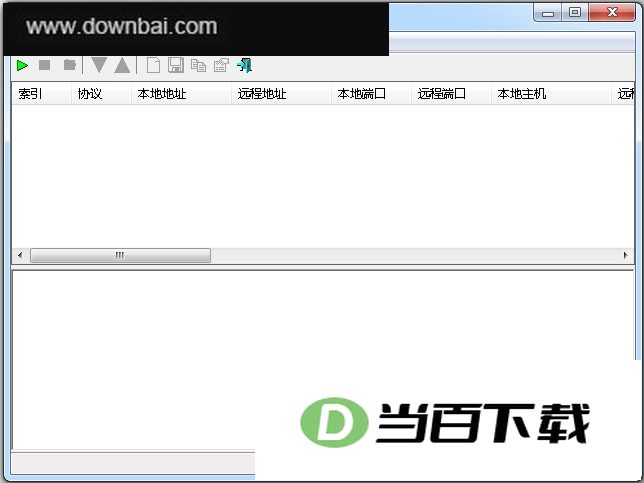
1、数据包捕获
SmartSniff 具备抓取 TCP/IP 数据包的能力,覆盖 HTTP、HTTPS、FTP、SMTP、POP3、SSH 等多种协议。
2、数据包过滤
SmartSniff 允许用户按多种条件筛选抓取到的数据包,比如指定 IP 地址、端口号或者协议类型,都能作为过滤依据。
3、数据包分析
SmartSniff 内置了若干数据包解析功能,涵盖 TCP 连接分析、HTTP 请求分析以及 SMTP 邮件分析等,便于用户掌握网络通信的具体状况。
4、数据包导出
SmartSniff 允许把抓取到的数据包保存成文本、XML、CSV 等多种文件类型,便于后续的分析与处理。
5、数据包搜索
SmartSniff 内置了数据包检索能力,用户能够按照 IP 地址、端口号或协议类型等条件来筛选和查找目标数据包,从而更快捷地定位所需内容。
MartSniff 过滤器所遵循的规则
[include|exclude] : [local|remote|both] : [tcp|udp|tcpudp|icmp|all] : [IP Range|Ports Range]
[显示|排除] : [本地|远程|双向] : [tcp|udp|tcpudp|icmp|all] : [ip地址范围|端口范围]
比如,进入 options 菜单下的 Display Filter 选项,把下面这行内容加进去:
当抓包条件设为 include:remote:tcp:9903 时,界面上呈现的内容就仅限于服务器端口为 9903 的数据,以及本机相关的抓包记录。





(您的评论需要经过审核才能显示)
0条评论