微点杀毒软件拥有完全自主知识产权,属于第二代反病毒产品。该软件借助“动态仿真反病毒专家系统”来模仿反病毒专家的分析思路,对程序行为进行实时监控,包括API调用和程序之间的关联等,通过逻辑分析自动判断未知病毒;一旦发现未知病毒,即可自动提取病毒特征值并更新本地特征库。它还具备针对系统核心文件寄生类木马的清除与修复技术,能够清除顽固木马,并修复被感染的系统文件。
微点杀毒软件具备实时行为监控、漏洞攻击防范、网页挂马拦截与网络入侵监控能力,不依赖病毒特征库更新即可发挥作用,针对未知病毒形成了主动防御机制。

1、虚拟机脱壳能力在API层面实现。
2、依托虚拟机环境实现的动态启发式分析机制。
3、依托虚拟机行为分析实现的嗅探式启发扫描技术。
4、依托虚拟机实现对多态病毒的查杀技术。
5、围绕病毒免杀能力展开的对抗技术。
6、针对寄生于系统核心文件中的木马,具备清除与修复能力的技术手段。
1、硬件要求:
处理器方面,需要达到 Intel Pentium Ⅱ 450MHz 或更高的规格。
内 存:256M以上
硬盘可用空间需保持在300M以上
2、适用的操作系统:
Windows 2000、XP、2003、VISTA、2008、7、8、8.1 及 10 的 32 位与 64 位版本均可运行。
支持语言为简体中文与英文。
1、右键扫描功能让你能直接通过右键菜单对指定对象发起病毒扫描。在资源管理器中定位到需要检查的目标,比如磁盘、移动存储器、文件夹或文件,然后右键点击并选择“微点杀毒”,程序便会针对所选对象启动扫描任务。
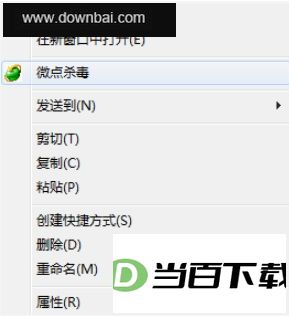
右键扫描结束后弹出的窗口操作说明
右键扫描结果中选中的病毒文件,可通过该功能直接执行清除处理。
全部清除:针对右键扫描结果里列出的每一个病毒文件,统一执行清除处理。
打包选中:启用该功能后,微点杀毒软件会把右键扫描列表中已勾选的文件自动压缩并加密,生成一个 Suspect.zip 文件并保存到本地磁盘。
打包选中并 Email:当您使用 Microsoft Outlook 时,勾选该选项后,微点杀毒软件会把右键扫描列表中选中的文件自动打包,并上传至微点公司。
选择该选项后,微点杀毒软件会把右键扫描列表里的全部文件统一压缩并加密,生成一个名为 Suspect.zip 的压缩包。
右键菜单里选“打包所有并 Email”后,若系统默认邮件客户端为 Microsoft Outlook,微点杀毒软件会把右键扫描的结果自动整理成附件形式,方便直接发送。
右键设置:
打开微点杀毒软件主界面后,点击“设置”按钮进入“微点杀毒软件 设置”页面,在其中点击“通用扫描”一项,然后选中“右键设置”:
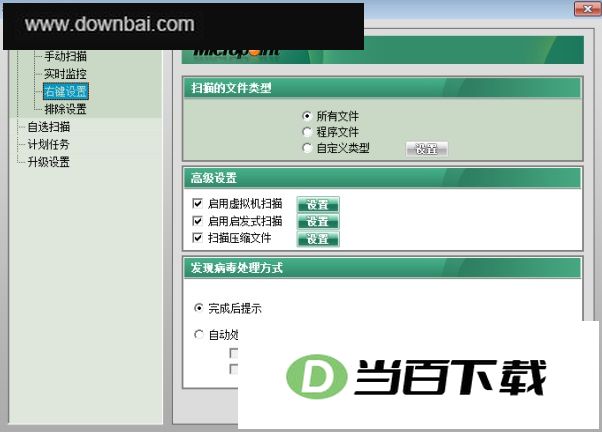
扫描范围可自行设定:指定需要检查的文件类型即可,若不作选择,则默认对所有文件进行扫描。
全部文件:对全部文件进行扫描。
只对程序文件进行扫描。
自定义类型:在这里可以指定需要扫描的扩展名文件类型。点击右侧“设置”按钮后,会弹出“自定义扩展名”窗口;系统默认仅扫描那些较容易被病毒感染的常见文件类型,你可以通过“添加”或“删除”按钮来增加或移除文件扩展名。
设置需要纳入扫描范围的扩展名。
删除:将文件扩展名列表里的某个扩展名移除。
默认:将微点杀毒软件的自定义扩展名设置还原为初始状态。
高级设置方面,虚拟机扫描与一般启发均为默认开启状态,压缩文件也在扫描范围内。
启用虚拟机扫描有助于更有效地识别病毒和木马。点击右侧的“设置”按钮,可调整虚拟机扫描的超时时长,系统默认设为 30 秒;一旦超过该时间,便会自动跳过当前文件并继续扫描下一个。您可根据实际需要,在 1 秒至 60 秒之间自行修改。
启用启发式扫描:这项技术用于提升对病毒和木马的识别能力,扫描方式分为一般启发与高度启发两种。点击右侧“设置”按钮即可调整,系统默认启用一般启发;若对安全防护有更高要求,可切换至高度启发模式。
扫描压缩文件:该功能用于对压缩包进行安全检查。点击右侧“设置”按钮后,可调整压缩文件的扫描深度与大小限制;扫描深度默认为5层,文件大小默认不设限制。
扫描结束后对病毒的处置提示:右键扫描采用默认处理方式,即任务完成时在扫描列表中列出检测到的病毒木马,是否处理交由用户决定;用户可通过扫描列表的右键菜单或扫描窗口中的按钮执行处理操作。
扫描时若发现病毒,程序将不会弹窗询问,而是按照预先设定的方式直接执行清除或删除。这一自动处理机制涵盖两种情况:先尝试自动清除,若清除不成功,则转为删除该文件。
恢复默认设置
将微点杀毒软件的扫描配置还原为出厂默认状态。
保存设置
各项配置调整好后,点击“保存设置”按钮即可将当前设定存储下来。




(您的评论需要经过审核才能显示)
0条评论