cain4.9汉化版是一款功能相当完整的密码口令破解工具。不少人会遇到这样的情况:某个重要密码明明还有点印象,真正去查的时候却只看到一串星号,重新设置又特别折腾。Cain 正好能应对这类场景,它可以对屏保口令、PWL 口令、共享口令、缓存口令、远程共享口令以及 SMB 口令进行破解,也支持 VNC 口令解码。面对部分路由器和数据库,它同样具备多种解码能力,覆盖类型很广,例如 Cisco Type-7 口令、Base64 口令、SQL Server 7.0/2000 口令、Remote Desktop 口令、Access Database 口令、Cisco PIX Firewall 口令、Cisco MD5、NTLM Session Security 口令、IKE Aggressive Mode Pre-Shared Keys 口令以及 Dialup 口令等。作为一款综合型远程桌面口令解码工具,它还支持远程破解,可通过挂字典或暴力方式尝试。其 sniffer 功能同样出色,几乎能以明文形式捕获各类帐号口令,涉及 FTP、HTTP、IMAP、POP3、SMB、TELNET、VNC、TDS、SMTP、MSKERB5-PREAUTH、MSN、RADIUS-KEYS、RADIUS-USERS、ICQ、IKE Aggressive Mode Pre-Shared Keys authentications 等协议。本地解码与网络解码两方面都具备很强的处理能力,功能覆盖十分丰富。

安装Cain之前,得先把Winpcap驱动装好。
一路点击“下一步”就能完成安装。
启动CAIN后,你会看到如下所示的主界面。
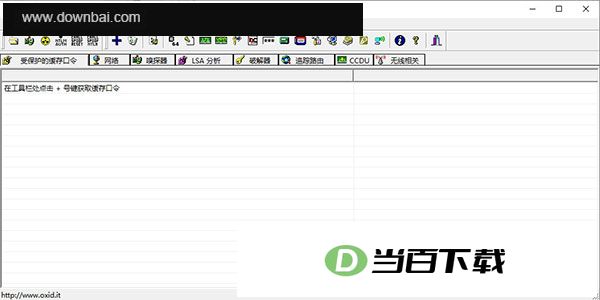
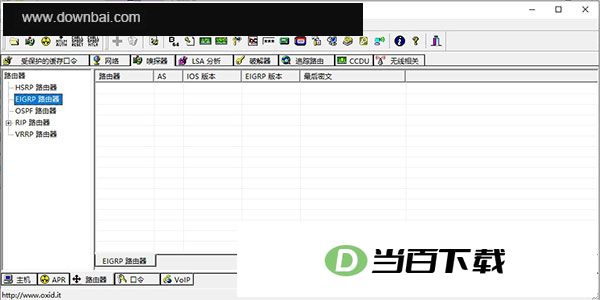
先看一下CAIN的几大类功能各自怎么用,大类页面见下图。
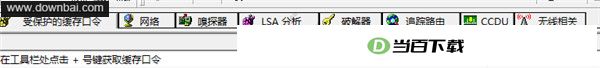
一.解密器:
读取缓存中存放的各类密码,正是解密器的主要用途。先在左侧点选对应项,再点击上方的
在右侧窗口中,缓存中保存的密码便会呈现出来。以我自己的电脑为例,MSN 的账号与密码、曾用于登录路由器的账号和密码、以及邮箱密码,都能在这里看到。举个例子:先在左侧点选“无线网络口令”,再点击上方的
右侧窗口中会列出你过去成功连接过的无线网络密码,SSID 与对应的密码都能直接看到,具体位置见下图所示。
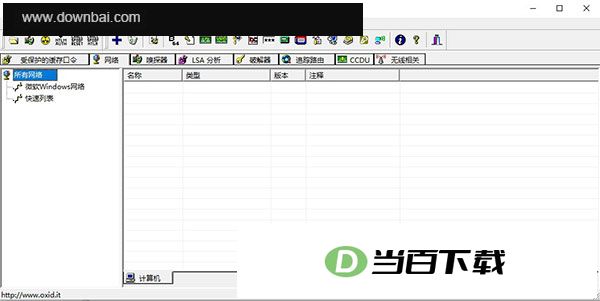
二.网络
该网络的核心用途在于识别域控制器、SQL Server、打印服务、远程拨入以及终端服务等各类资源。网络左侧区域可供查看整体结构并连接远程主机;一旦接入某台主机,便能列出其用户名、工作者、服务及共享资源等信息。从下图中可以直观看到,SMM-DB1 已启用 IPC$ 默认共享连接与文件夹共享。
计算机的用户组及组内用户名同样能被检索到。自NT版本起空连接虽已无法建立,仍可借助提取SID的方式获取Admin账号——管理员的SID固定为500。具体见下图。
三.嗅探器(涵盖局域网嗅探与ARP欺骗) 嗅探器堪称CAIN的核心所在,多数使用者接触CAIN,看中的正是这套嗅探机制加上ARP欺骗功能。CAIN的嗅探器着眼于抓取局域网中传输的敏感内容,各种账号密码便属于此类。至于CAIN的ARP欺骗,其运作逻辑在于改写两台主机的ARP缓存表,让它们原本正常的通信走向发生偏转,这种向通信链路注入干扰的做法即构成ARP欺骗攻击,借助ARP欺骗能够拿到未加密的明文信息。
1.程序配置 先点击菜单里的配置按钮
先选定用来做嗅探的以太网卡,有线或无线都行;这里以第二块无线网卡为例。下方那些选项可以跳过不填。接着切换到ARP欺骗选项卡。在欺骗设置里,既可以使用真实的IP地址,也可以采用伪装过的IP与MAC;不过若要使用伪装IP和MAC,需要先满足几个前提条件。
攻击者所用设备仅能接入集线器环境,无法接入交换机环境。
2. 所填写的IP地址必须属于该子网、合法且尚未被占用;勾选预欺骗ARP缓存后,系统默认每隔30秒发送一次ARP欺骗包。XP系统每2分钟才更新一次ARP缓存,所以间隔设得过大起不到欺骗作用,设得过小又会让ARP流量激增。
再看其余几个选项卡,界面如下方截图所示。
这两张选项卡里的HTTP区域,核心作用是对HTTP字段做出定义,从而检查并过滤HTTP数据包中夹带的敏感内容,像用户名、密码这类信息就属于此列。过滤与端口选项则对应CAIN所设定的过滤程序及协议端口,对于用不上的程序协议——例如POP3、ICQ、FTPS、RDP之类——可以自行关闭。剩下的两张选项卡无需理会,不必做任何设置。
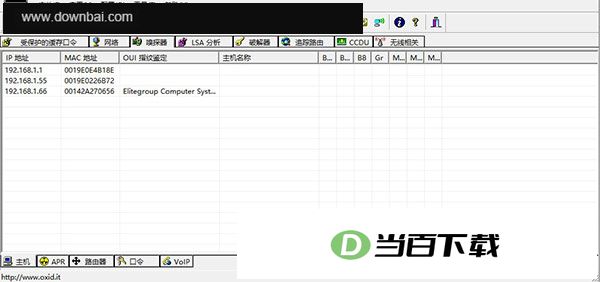
2.MAC地址扫描:先在功能栏中定位到嗅探器一项,再从其下方选中主机。
点击上方按钮先激活嗅探器,之后再进行扫描操作。
在下方空白区域点击鼠标右键,选择“扫描MAC地址”功能,界面参考右图。该功能支持三种操作方式:对整个子网进行扫描、自行设定扫描的IP范围、以及检测哪些网卡正处于混杂模式(对应B31栏位)。所谓混杂模式,是指网卡接口不再只接收发给自己的数据,而是照单全收经过它的所有数据流,不区分格式与地址,并对网络上任何数据都予以接收和响应。网卡接口通常默认关闭这一模式。扫描混杂模式网卡的目的在于发现网络中存在的嗅探工具,若某块网卡处于混杂模式,B31栏中会显示星号标记。扫描完成后即可获得相应的MAC列表,需要注意本机地址不会被扫描到。
从截图中能看出,192.168.2.1 是 Netgear 设备的网关地址。MAC 地址扫描借助 ARP 请求包完成,所以能迅速找到 MAC 与 IP 之间的对应关系;OUI 指纹收录了各 MAC 厂商的信息,因此 Netgear 路由器和 Cisco-Linksys 网卡都能被识别出来。扫描出 MAC 后,右键点击即可解析主机名。
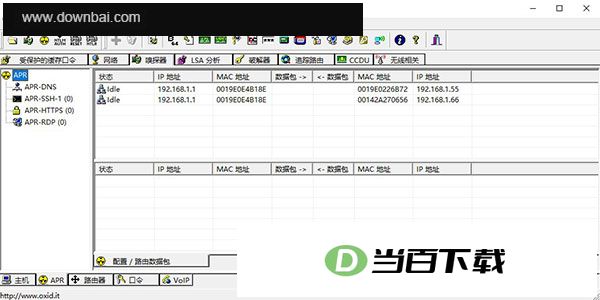
3.ARP欺骗 点击下方的APR
出现下图所示
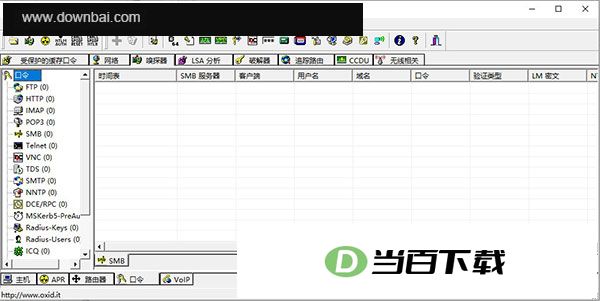
点开左侧栏顶部的 APR 选项,随即会出现如下图所示的界面;此时用鼠标在右侧空白区域单击一下,上方那处
点击那个加号后,界面底色由灰色转为深蓝色,并呈现出下图所示的效果。
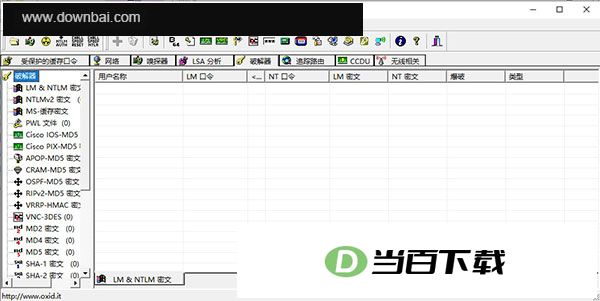
在左侧指定一台被欺骗的主机,再从右侧选中一台或多台PC,系统便会捕获该被欺骗主机与这些主机之间往来的全部通信数据。若在右侧改选网关地址,则捕获范围转为左侧被欺骗主机与广域网之间的通信。示例中,左侧选定被欺骗主机192.168.2.2,右侧选定网关地址192.168.2.1,点击确定后,将出现下图所示界面。
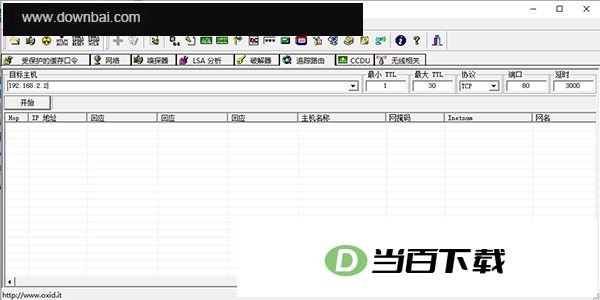
配置好ARP欺骗主机后,左侧栏提供了多种ARP欺骗操作入口。其中APR-Cert是数字证书收集工具,需与APR-HTTPS配合使用:HTTPS嗅探过滤时会自动调用它,用户也能手动生成一个伪造证书,生成的证书存放在Certs目录下。APR-HTTPS当前获取的证书列表记录在Cert.lst文件里,用户可自行编辑该文件,指定APR-HTTPS使用某个伪证书,将其注入到被ARP欺骗主机与指定HTTPS服务器之间的连接中。APR-DNS则用于DNS欺骗,点击APR-DNS后,再点击上方的
弹出图中对话框后,在DNS名称请求栏填入被欺骗主机打算访问的网址,回应包栏则填写用来实施欺骗的网址。示例中上方填的是百度的网址,下方填的是华东理工大学的网址(此处网址仅作演示,无其他指向)。这样一来,被欺骗的主机一旦访问百度,显示出来的就会是华东理工大学的主页。部分窃取银行账号的不法分子正是自己仿制一个与银行主页相同的钓鱼页面,再把该钓鱼网址写入回应包;对方访问银行主页时,就会被引导到那个钓鱼页面上。(银行钓鱼页面、WEB认证页面钓鱼)同理。举例:配置完成后点击确定,接着点一下上方菜单图标。
1、远程控制台:可在远程计算机上提供一个远程系统 shell。
2、远程路由表管理:可对远端系统的路由表进行管理。
3、远程TCP/UDP端口查看工具:能够呈现远端主机上各本地端口的运行状态,作用相当于netstat命令。
4、远程NT散列提取:即便Syskey已被启用,依然可以从SAM文件里读出NT口令的散列值。
5、远程LSA机密信息转储:可将远程系统上本地安全机构(Local Security Authority)所保存的机密内容提取并导出。
Cain与abel实际由两个程序构成:Cain承担图形界面主程序角色,abel则作为后台服务程序运行,后者包含Able.exe和Able.dll两个文件,需要10MB硬盘空间。
微软 Windows 2000、XP 与 2003 系统环境
WinPcap 驱动包(v2.3 或更高版本;4.0 版本可支持 AirPcap 网卡)
程序由以下文件组成:
Cain.exe主程序
Ca 用户手册文件为 usermanual.chm,可供查阅。
名为 abel 的 Windows 服务由 Abel.exe 承载。
Abell.dll 是一个用于程序运行的支持文件。
Wordlist.txt 是一个体积较小的口令词表文件。
程序安装目录中的 Install.log 文件
Oui.txt 是一个用于查询 MAC 地址厂商信息的文本文件。
<安装目录>\winrtgen\winrtgen.exe 字典生成工具
<安装目录>\winrtgen\charset.txt 是字符集文件所在位置
安装目录下 driver\winpcap_4_0_beta2.exe 为原版 winpcap 驱动安装程序





(您的评论需要经过审核才能显示)
0条评论