中国蚁剑(AntSword)是一款开源且支持跨平台的网站管理工具,能够在Windows等多种桌面系统上运行。它主要面向获得合法授权的渗透测试人员和网站管理员,用来完成日常的网站管理、安全检测与防护操作。工具本身提供了清晰的界面和可扩展的加载器,下载后完成简单初始化即可直接使用。
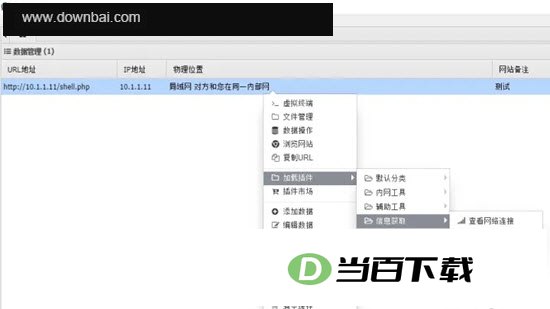
中国蚁剑定位为开源的跨平台网站管理工具,适用对象是已获授权的安全测试人员和常规运维的网站管理员
它支持在不同PC桌面系统上运行,方便用户结合自身环境完成网站常规管理和渗透测试工作
工具采用模块化开发思路,遵循“开源就要开得漂亮”的原则,代码结构清晰,方便不同水平的用户查看、修改并参与贡献
下载加载器与核心源码两个文件后,先将两者分别解压到本地目录
进入加载器目录(例如AntSword-Loader-v4.0.3-win32-x64),双击运行其中的AntSword.exe程序
首次启动时会提示选择源码包位置,此时定位到之前解压的antSword核心源码目录并完成初始化
初始化完成后程序会自动重启,再次打开加载器即可正常进入主界面使用
在主界面空白处点击鼠标右键,选择“添加数据”来新建一个目标站点连接
在弹出窗口中填写木马地址以及对应的连接密码,保存后即可建立可用的数据条目
添加或修改站点时,都能对连接编码方式进行设置,相当于在连接阶段调整数据传输格式,绕过部分WAF规则
以Burp Suite为例,可先配置蚁剑的代理参数,使流量经过抓包工具以便后续分析
完成代理设置后,在连接目标时进行拦截,就能在Burp中看到实际传输的内容(密码字段等会以明文出现)
抓包时注意观察请求与响应数据,便于检查连接是否被安全设备干扰,或确认编码方式是否生效
默认的default连接方式容易被安全狗等防护软件拦截,导致连接失败
将连接编码方式修改为chr16后,数据载荷的形态发生变化,可有效绕过安全狗的检测并保持正常连接
编码方式的选择需结合目标环境的防护规则,灵活调整才能保证工具在合法授权测试中稳定可用
(您的评论需要经过审核才能显示)
0条评论