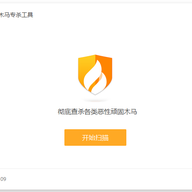
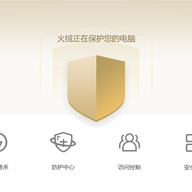
火绒恶性木马专杀工具是一款针对顽固木马和病毒的查杀软件,能处理常见木马病毒以及多种感染型病毒,包括净广大师、Office VBA宏病毒、Office Excel公式宏病毒、入口点混淆类(EPO)感染型病毒、多态类感染型病毒、变形类感染型病毒等。它采用火绒反病毒引擎,结合虚拟化技术和虚拟沙盒,对PE样本进行通用脱壳与动态行为扫描,以较少特征长期检出家族性样本。软件整体设计轻量,能全面防御病毒、木马、流氓软件和流氓网站,让用户安全、方便、自主、自由地使用电脑。

1、 可查杀净广大师病毒、Office VBA宏病毒、Office Excel公式宏病毒等常见木马病毒
2、 能识别入口点混淆类(EPO)感染型病毒、多态类感染型病毒、变形类感染型病毒等
3、 对病毒、木马、流氓软件和流氓网站提供全面防御
4、 支持快速扫描系统文件,定位木马并自动清除
5、 可检测浏览器被篡改的木马,并在软件中快速删除
- 火绒虚拟化技术,对几乎所有待扫描PE样本应用通用脱壳和动态行为扫描
- 用较少的记录就能长期、有效地检出家族性样本
- 火绒虚拟沙盒具备接近真实CPU的执行效率和高仿真度虚拟操作系统环境
- 这种设计让反病毒引擎拥有很强的抗干扰能力,扫描效率和检出率都较高
- 抽取恶意代码中的关键片段作为特征,类似生物病毒的DNA片段
- 通过高度复用、重组恶意代码DNA片段来描述不同恶意代码,减少特征库冗余数据
- 凭借通用扫描技术,仅需极少的扫描特征就能检出同一恶意代码家族的不同变种
- 采用单内核(Monolothic kernel)设计,而不是微内核(Microkernel)
- 单内核让引擎组件耦合度极高,既实现轻量化,又避免微内核设计带来的效率损失
1、 支持对任意文件类型的扫描
2、 针对不同文件格式,另有专门的分析模块进行解码和分析
3、 覆盖PE、NE、LE、MZ、COM、DEX、ELF、Mach-O等可执行文件格式
4、 支持HTML、JavaScript、VBScript、PHP、Lisp等脚本类型
5、 支持RAR、Zip、7-Zip、Gzip、Bzip2、Tar、CAB、ARJ等压缩包格式

(您的评论需要经过审核才能显示)
0条评论