Log Parser 是一款专门用来解析 IIS 日志的工具,能够读取日志文件中的各类信息,并以表格或数据库的形式呈现。它支持命令行调用,语法灵活,适合需要反复统计和分析日志的场景。很多人第一次接触 IIS 日志分析,用的就是它。不过日志文件较大时,直接用它查看会比较慢,查询语法也没有 SQL 那样全面,因此实际使用中更推荐先把日志导出到数据库再做分析。
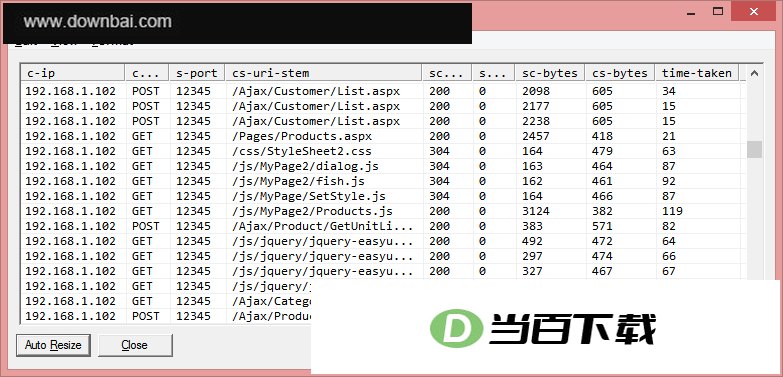
运行下面的命令行即可查看日志内容(为不影响页面宽度,命令文本做了换行处理): "C:\Program Files\Log Parser 2.2\LogParser.exe" -i:IISW3C -o:DATAGRID "SELECT c-ip,cs-method,s-port,cs-uri-stem,sc-status,sc-win32-status, sc-bytes,cs-bytes,time-taken FROM u_ex130615.log" 执行后就能以表格形式阅读 IIS 日志
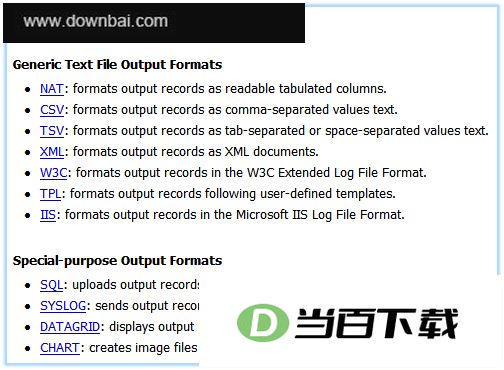
Log Parser 支持把解析结果以表格形式供人阅读,但遇到需要按不同方式多次查询的细致分析时,每次查询都直接运行 Log Parser 会浪费很多时间。它支持将解析结果导出为多种格式,这里建议选择输出格式为 SQL。 注意:这里的 SQL 并不是指 SQL Server,而是指所有提供 ODBC 访问接口的数据库
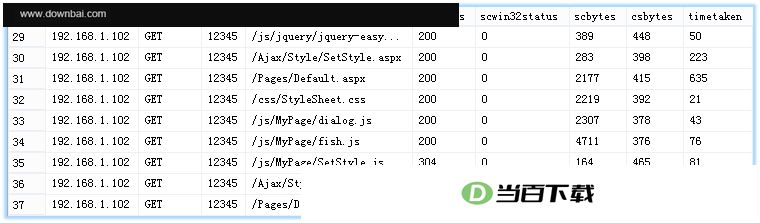
可以用下面的命令把 IIS 日志导入 SQL Server(为不影响页面宽度,命令文本做了换行处理): "C:\Program Files\Log Parser 2.2\logparser.exe" "SELECT * FROM 'D:\Temp\u_ex130615.log' to MyMVC_WebLog" -i:IISW3C -o:SQL -oConnString:"Driver={SQL Server};server=localhost\sqlexpress;database=MyTestDb;Integrated Security=SSPI" -createtable:ON 导入完成后,就能用熟悉的 SQL Server 做各种查询和统计分析了,例如: SELECT cip,csmethod,sport,csuristem,scstatus,scwin32status,scbytes,csbytes,timetaken FROM dbo.MyMVC_WebLog
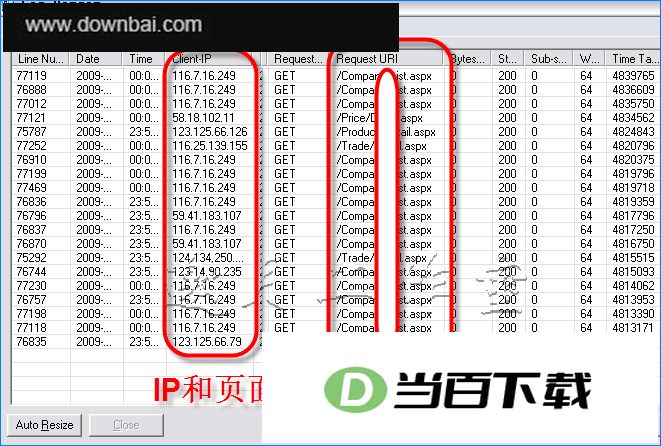
进入命令行模式,输入: LOGPARSER -i:IISW3C file:D:/Log/log_SQL/Slowest10IPInIIS_MySite.sql -o:DataGrid -q:off 其中 Slowest20FilesInIIS_MySite.sql 的内容如下: --rem 运行最慢的20个页面 --Finding the 20 slowest pages in your Web site Select Top 20 LogRow as [Line Number], date as [Date], time as [Time], c-ip as [Client-IP], s-ip as [Server IP], s-port as [Server Port], cs-method as [Request Verb], cs-uri-stem as [Request URI], sc-bytes as [Bytes sent], sc-status as [Status], sc-substatus as [Sub-status], sc-win32-status as [Win 32 Status], time-taken as [Time Taken] From D:/Log/log_SQL/LogFiles/ex*.log Order by time-taken desc 从结果可以看出,访问最慢而且最频繁的页面是 /Company/List.aspx,而且集中在一个 IP:116.7.16.249,基本可以判断是有人恶意爬数据。再输入: LOGPARSER -i:IISW3C file:D:/Log/log_SQL/Slowest10IPInIIS_MySite.sql -o:DataGrid -q:off 其中 Slowest10IPInIIS_MySite.sql 的内容如下: --rem 访问量最大的IP的访问明细 Select cs-uri-stem as [RequestURI],count(cs-uri-stem) as VisitCounts,c-ip as [ClientIP] FROM D:Log/log_SQL/LogFiles/ex090829.log group by cs-uri-stem,c-ip ORDER BY VisitCounts DESC 启动管理工具,禁 IP



(您的评论需要经过审核才能显示)
0条评论