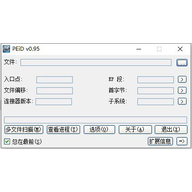
PEiD(PE Identifier)在查壳领域算得上是老牌且口碑极高的工具,能识别的PE加壳类型与签名超过470种,覆盖面相当广。它的安装包体积虽小,内部却塞进了大量实用插件,用户可以按需调用;界面走的是清爽路线,没有广告干扰,观感很舒服。操作门槛也低,把目标文件拖进窗口,入口点、ep段、文件偏移、首字节、子系统、链接器版本、扩展信息等细节就会一次性列出来。除了辨认几百种PE加壳类型和签名,它还能判断某个exe文件究竟由VB、VC++还是Delphi等语言编译而成,功能覆盖得相当周全。
这里放出的是 PEiD 查壳工具的绿色中文版本,来自吾爱网友分享的一份优化完整版,已在 win10 64 位系统上实际运行验证过,稳定性没有问题,有需要的朋友可以自行下载使用。
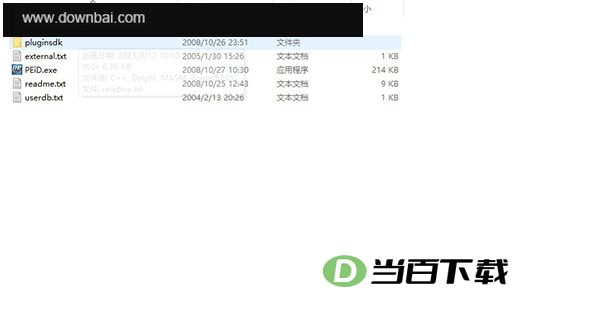
1、把PEiD压缩包从本页获取后解压到本地,直接就能用,不需要额外安装步骤。
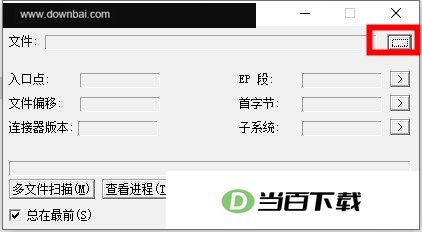
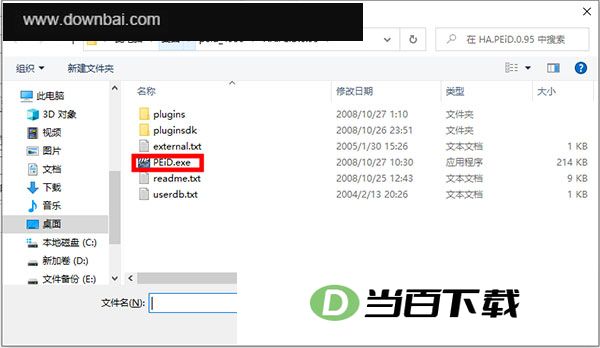
2、启动软件之后,右上角那个由三个点组成的按钮,点一下即可。
3、随后会出现一个文件选择窗口,在其中选中需要查壳的目标文件,然后点一下右下角的【打开】按钮即可。
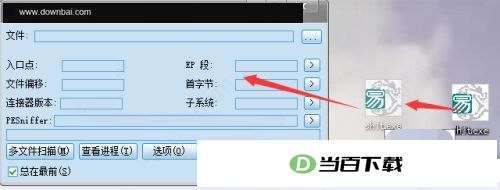
4、把待查壳的程序拖进PEiD窗口同样可以完成载入:先用鼠标左键按住目标软件不放,将其拖到PEiD界面范围内,再松开左键即可。
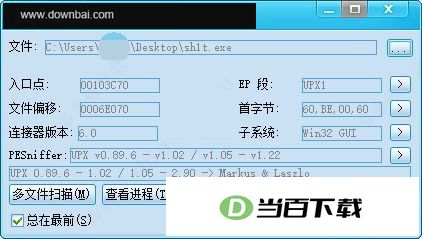
5、这时界面上会呈现相当完整的信息内容,涵盖壳类型、入口点所在位置以及区段等细节。当前检测结果显示为UPX壳,判断结果同样相当准确。
6、如何脱壳
把 exe 文件拖进去就能用。
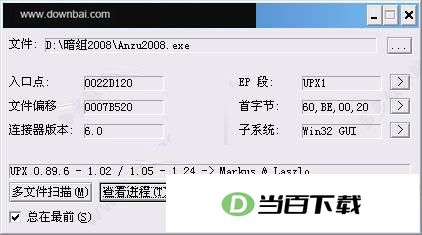
这是暗组2008 vstart软件的相关信息,从界面中能看出程序加的是UPX壳,版本号为0.89.6。
我们最常用到的功能有:
程序入口地址,也就是入口点,是查看程序信息的常见需求之一;能实现这一功能的工具不在少数,各类PE编辑软件基本都具备查看入口点的能力。
② 想确认软件用了哪种壳,可以这样查看:该软件所加的是 UPX 0.89.6。
插件功能方面,脱壳是最常见的用途。Peid 内置了一款通用脱壳工具,能够处理大多数加壳情况;当脱壳操作导致 import 表受损时,该工具还可自动调用 ImportREC 对 import 表进行修复。
点击“=>”即可展开插件列表,效果见下图:
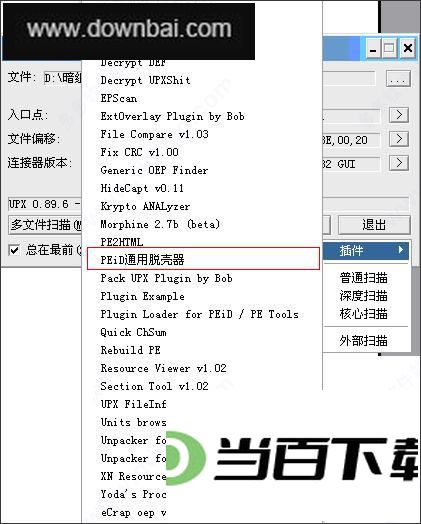
针对特定类型的壳,它也能执行专门的脱壳处理,实际效果优于通用脱壳工具。
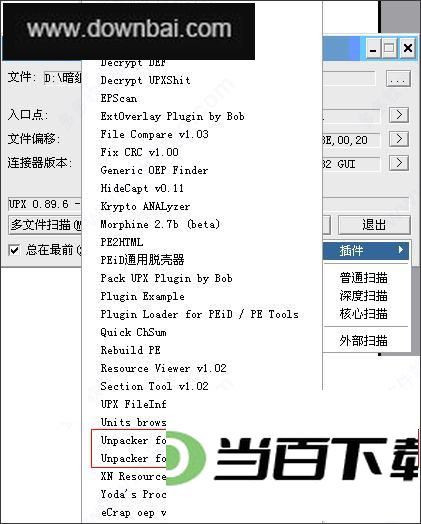
以本例来说,脱壳操作借助 unpacker for upx 插件完成。脱壳生成的文件默认存放在 peid 根目录中,命名方式是在原文件名前面加上 un。
脱壳后我们再查看壳:
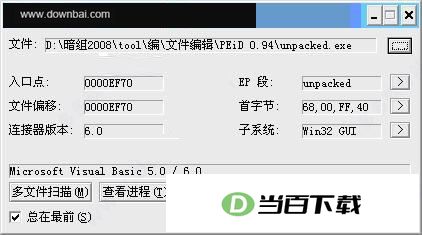
程序用 VB 写成,壳已被剥离。能正常启动就代表脱壳完成;若无法运行,可通过调整导入表等途径处理。
1、基于官方0.95版完成本地化调整,早先尝鲜版本中遗留的若干问题现已得到修复
2、安装包不含任何病毒、木马或后门程序。卡巴斯基提示风险,源于加壳动作被误判,文件本身干净无毒。
3、部分插件依赖 MSVCR70.DLL、rtl70.bpl、vcl70.bpl、mfc70.dll 这些运行库才能正常工作,把它们复制到系统目录中即可。
4、几乎把当下能见到的插件都收罗进来了。
5、界面的布局与视觉呈现经过重新打磨,日常查看文件壳信息时,观感会比从前清爽不少。
6、该签名库为网络搜集所得,文件体积约1.2M,非本人原创。
7、汉化插件在全部插件中占比接近六成。
8、汉化后若出现错误或BUG,请到论坛与我本人联系。
9、请勿改动版权信息,这类做法并不光彩;汉化过程并不轻松,他人的付出应当得到尊重。
v0.95版本
1、引入PEID皮肤,优化界面外观
2、扩充签名库【签名合集】
3、引入PESniffer,让查看结果更为精准
4、剔除不适合新手使用以及面向英文环境的插件
5、加入适合新手的插件
PEiD内置三种扫描方式,各自针对不同场景设计。
1、 正常模式:对PE文件入口点进行扫描,找出其中包含的全部签名。
2、 深度模式:由于扫描范围覆盖了文件入口点所涉及的部分,检测的准确率因此得以提升。
3、 硬核模式:对文件进行全量扫描,提取其中每一条记录的签名信息。
1、advanced_scan.dll AntiSPack.dll
2、crc32.dll Easy Screen 1.3.0.dll
3、eCrap.dll 与 eCrapOepVerify.dll
4、EPScan.dll 与 ExtOverlay.dll
5、ExtractOverlay.dll FC.DLL
6、FileInfo.dll FixCRC.DLL
7、FNE.dll 与 frant.dll 两个文件
8、FSG v1.33 脱壳.dll 与 GenOEP.dll
9、GUID.dll hh.dll
10、HideCapt.dll HideCapt2.dll




(您的评论需要经过审核才能显示)
0条评论