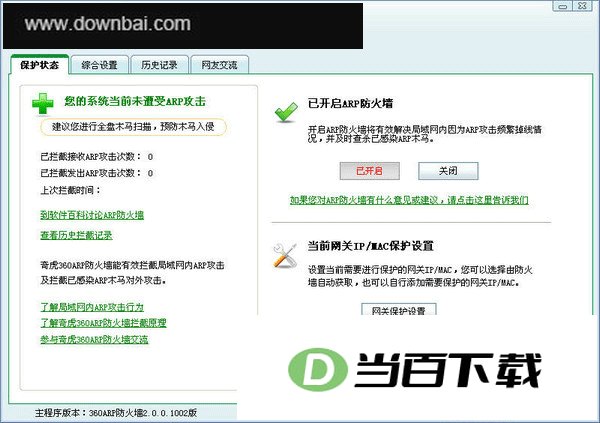
360安全中心推出的360ARP防火墙官方版,是一款专门针对ARP病毒与木马攻击的防护工具。网络病毒对计算机的威胁不容小觑,ARP病毒尤其棘手,它会篡改网关的正确MAC地址,进而危及计算机的通信安全。该软件能够在系统内核层拦截ARP攻击数据包,防止网关MAC地址被篡改,从而保证数据流向正确、不经过第三方中转,有效避免信息泄露,让ARP病毒没有可乘之机,维持网络畅通。软件运行时占用的系统资源较少,可以长期保持开启状态。
1、拦截攻击
(1) 于系统内核层面过滤来自外部的伪造ARP数据帧,使系统免遭ARP欺骗与ARP攻击侵扰,从而维持网络连接的顺畅与通信过程的安全;
(2) 针对本机向外发送的ARP攻击数据包,系统会在内核层面进行拦截,从而降低设备因感染恶意程序而对外发起攻击所引发的困扰。
2、 拦截IP冲突
在内核层面阻断IP冲突数据包,使系统免受此类攻击干扰。
3、Dos攻击抑制
在系统内核层面过滤掉本机向外部发出的TCP SYN、UDP、ICMP以及ARP类型的DoS攻击数据包,并追踪到具体发起这类攻击的恶意程序,以此维持网络通信的顺畅。
4、安全模式
网关之外的机器发来的ARP请求一律不回应,以此实现隐身效果,降低遭受ARP攻击的可能性。
5、P数据分析
监测本机接收的全部ARP数据包,据此了解网络实时状况,定位可能存在的攻击来源或已感染病毒的设备。
6、监测缓存
实时监控本机ARP缓存表,一旦检测到网关MAC地址被恶意程序篡改,立即触发报警并执行自动修复,保障网络连接稳定与通讯安全;同时主动与网关保持通讯,向网关通告正确的MAC地址,以维持网络畅通及通讯安全。
7、追踪攻击者
察觉攻击迹象时,系统会立即做出反应,迅速将发起攻击的IP地址定位并锁定。
8、病毒专杀
当检测到本机存在对外攻击行为,系统会主动排查并锁定本机中被感染的恶意程序或病毒程序。
1、在系统内核层直接阻断本机向外部发出的ARP攻击行为,对ARP木马实现精准定位与即时清除,从而保障网络连接顺畅与通信安全。该拦截机制于内核层面运作,本机运行速度不会受到任何影响。
2、在系统内核层面阻断来自外部的ARP攻击,一旦检测到攻击行为,即可追溯攻击来源并自动锁定攻击者的IP地址与机器名(部分网络环境下可能无法成功获取)。
3、支持自行设定需要防护的网关地址,若频繁在多个网络环境之间切换,可将各环境对应的网关逐一加入保护列表,使每一处网络环境都能免受ARP攻击干扰,切换使用时更加顺畅省心
4、主界面会实时呈现ARP攻击的动态状态,便于快速锁定当前攻击来源,及时掌握攻击情况。
5、拦截通知是否弹出可由用户自行设定,网吧场景下尤为适用——提示与否完全交给使用者掌控,自动拦截ARP攻击且不产生打扰,上网过程既安全又清静。
6、界面经过重新设计,整体视觉与360安全卫士保持一致的清新格调。


(您的评论需要经过审核才能显示)
0条评论