想检查安卓手机是否被Root过,或者担心木马偷偷溜进系统的话,可以试试Hunter这款工具。它由开发者推出,专门用于识别Root权限和守护设备安全,核心本领包括判断Root状态、拦截恶意软件以及监测运行环境信息。扫描过程中,它会留意Magisk、Xposed框架等Root工具留下的蛛丝马迹,持续关注设备的运行情况,最终给出一份安全报告,帮你在恶意软件入侵和隐私泄露面前多一道防线。
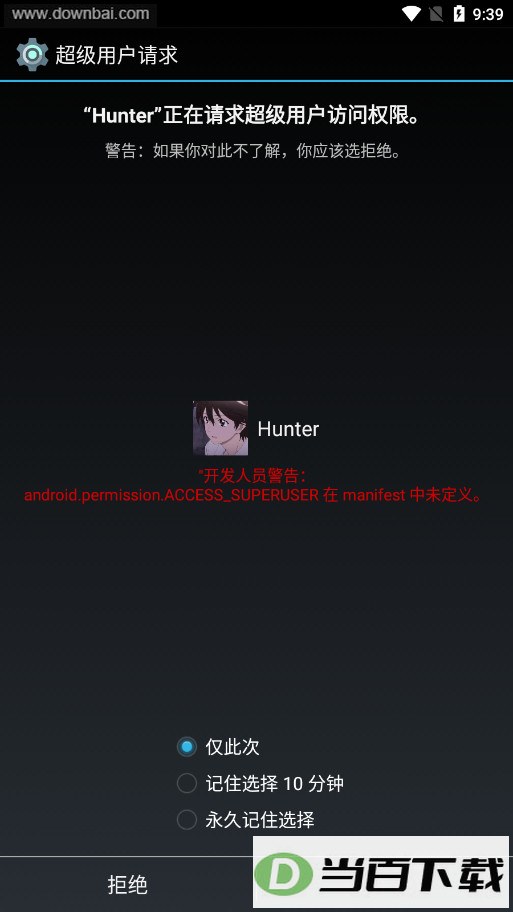
这款应用围绕安卓设备的Root环境检测和安全防护来设计,扫描引擎精度较高,规则库会动态调整,能较快发现Root权限、Xposed框架、木马程序等隐患,并给出实时防护方案。
1. Hunter检测出黑灰设备是什么原因?
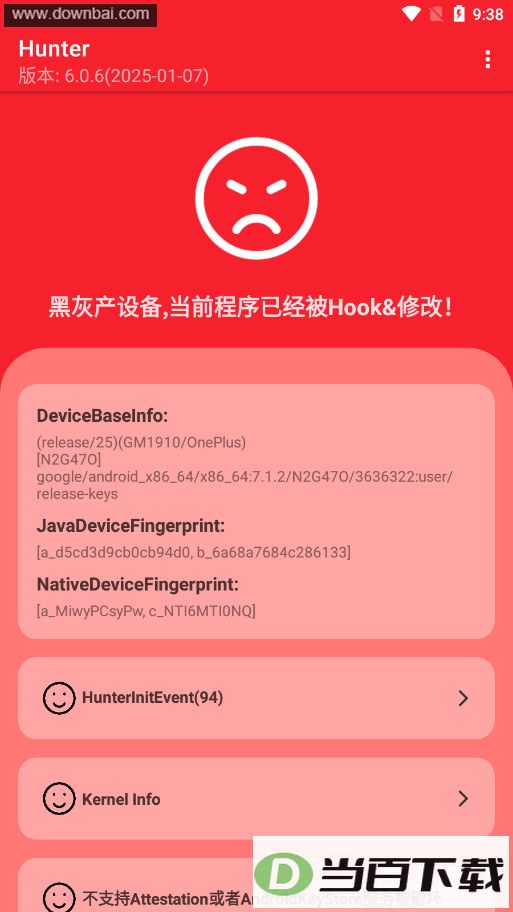
2. 答:常见原因包括设备不支持Attestation,或者AndroidKeyStore服务已经损坏。
3. 还有哪些情况会被判定为黑灰设备?
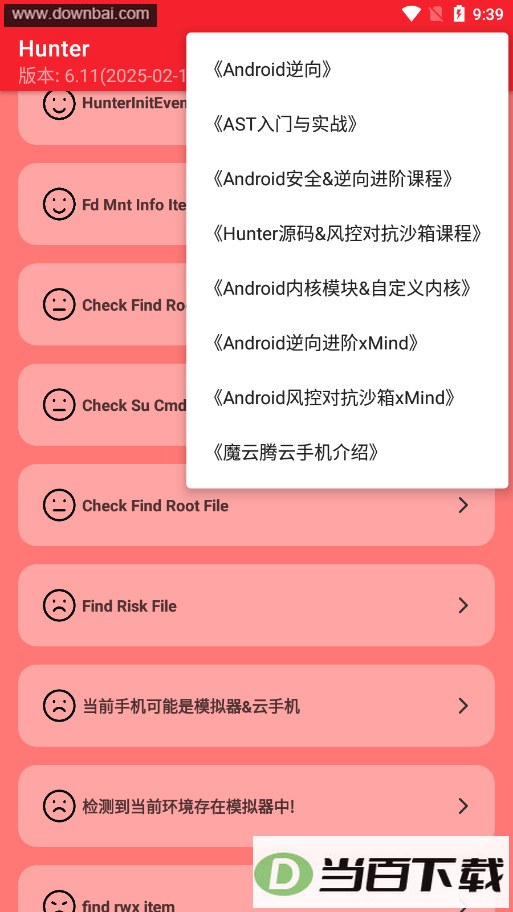
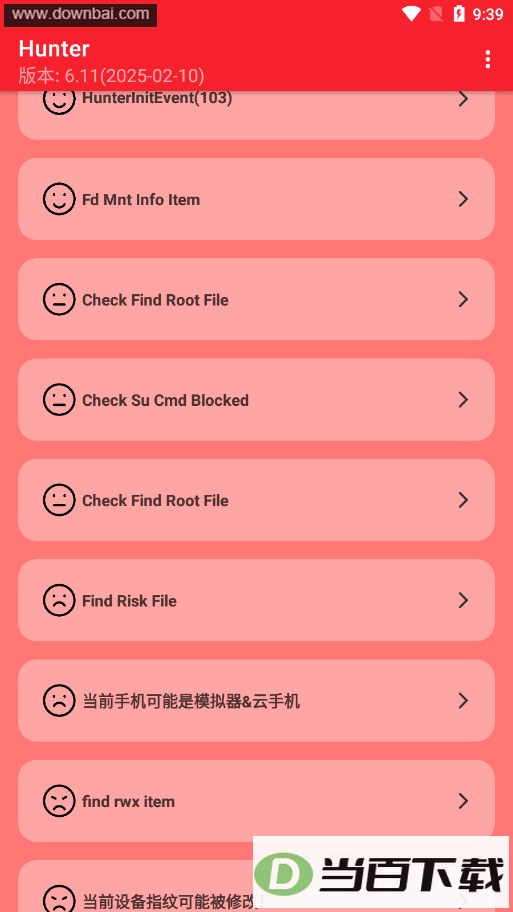
4. 答:当前手机可能是模拟器或云手机,或者所处环境里存在模拟器。
5. 设备本身被改动也会触发吗?
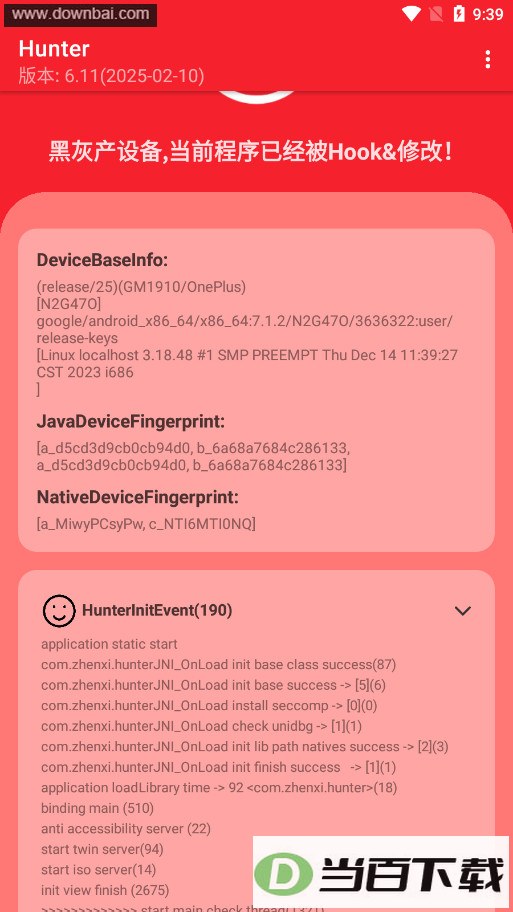
6. 答:会的,机型ROM被修改、指纹信息被篡改,都会让检测结果异常。
7. 检测过程还会查什么?
8. 答:会查找rwx条目,用来判断运行环境是否正常。
- 如果Hunter在设备上查到根文件,可以按下面的顺序处理。
- 先排查并清除可疑文件。用文件管理器或终端查看/system、/data等目录,看看有没有su、magisk之类的异常文件,把和root相关的文件或目录删掉。
- 再恢复系统完整性。Bootloader没解锁的,用官方固件刷机还原系统;已经解锁的,重新刷入官方系统镜像,操作前记得备份数据。
- 接着把Root权限隐藏起来。旧版Magisk可以启用Magisk Hide,新版用Zygisk,在DenyList里把需要隐藏root的应用添加进去,也可以配合Shamiko这类模块加强隐藏效果。
- 如果是第三方安全工具在检测,可以尝试卸载它或关掉它的检测功能,前提是权限允许。
- 平时注意别装来路不明的模块,也不要随意改动系统分区。部分检测工具会读取ro、debuggable=1等系统属性,想绕过就得从内核层面修改隐藏。
- 实在绕不过检测时,只剩两个选择,要么放弃root,要么换一台设备。
v6.11
● 增强了检测能力。
● 采用插件化架构。
● 支持面向语言的深度解析。
● 提供可配置选项。
● 内置丰富的检测规则。
● 输出报告更加友好。
应用截图
(您的评论需要经过审核才能显示)
0条评论