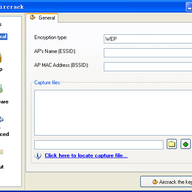
WinAircrackPack 是一套在 Windows 下运行的无线网络数据包捕获与 WEP 密钥破解工具组合,核心组件包括抓包程序和 aircrack 破解程序。它通过指定无线网卡接口、频道和芯片类型来嗅探空口数据帧,将捕获结果保存为 .cap 文件,再交给 WinAirCrack 分析出 WEP 密码。整个过程需要用户手动输入接口编号、频道、芯片集等参数,适合对无线安全测试有基础了解的人使用。

1、 程序启动后会列出本机当前可用的全部无线网卡接口,并提示输入用于捕捉数据帧的接口编号
2、 在示例中接口编号选择了“26”,随后程序要求指定该无线网卡的芯片类型
3、 目前多数国际通用芯片属于“HermesI/Realtek”子集,因此芯片类型处选择“o”
4、 接着输入目标 AP 所在的频道,示例中需要捕捉的 AP 频道为“6”
- 程序会询问捕捉数据帧后生成的文件名及存放位置,不写绝对路径时文件会默认保存在 WinAircrack 安装目录下
- 文件名需要以 .cap 结尾,示例中使用的文件名是“last”
- 随后出现提示“是否只写入/记录 IV(初始化向量)到 cap 文件中去?”,此处选择“否/n”
- 确认以上设置后,程序正式开始捕捉数据包
- 捕获开始后需要等待,直到统计表中“Packets”列的总数达到 300000
- 如果目标网络下有客户端正在下载或传输数据,抓包速度会明显加快
- 数据包数量满足要求时,按 Ctrl+C 停止捕获
- 停止后程序目录下会生成 last.cap 和 last.txt 两个文件,前者是通用嗅探器数据包记录格式,可用 ethereal 打开查看,后者是本次嗅探任务的最终统计数据
1、 运行 WinAirCrack.exe,进入破解操作界面
2、 输入要破解的无线 AP 的 SSID 号和 MAC 地址
3、 单击界面上的文件夹按钮,弹出 *.cap 选定对话框,从中选择 last.cap 文件
4、 点击左侧栏的“Wep”按钮,将主界面切换到 WEP 破解选项界面
5、 将“Key size”设为 64,目前大多数用户使用这个长度的 WEP KEY,该值只能靠猜测选定
6、 选择 aircrack.exe 应用程序所在的路径,单击左侧的“Advanced”选项,按实际存放位置指定 aircrack.exe 路径
- 所有设置完成后,单击主界面右下方的“Aircrack the key…”按钮
- 此时会弹出一个内嵌在 cmd.exe 下运行的进程对话框
- 等待该进程处理完毕,提示中会给出对应的 WEP KEY
- 拿到密钥即表示本次无线密码破解成功


(您的评论需要经过审核才能显示)
0条评论