OpenArk官方版是一款面向Windows平台的开源Ark工具,Ark即Anti-Rootkit的缩写,主要用于对抗恶意程序。该工具定位于逆向工程师和编程人员,同时也适合希望清理恶意软件的用户使用。目前具备查看进程、线程、模块、句柄、内存、窗口等信息的能力,并内置进程注入器等多种功能。在系统内核层面,支持驱动、回调、过滤器、IDT/SDT WFP等多种工具,后续还将扩展更多功能与命令。软件提供中文和英文界面,使用上不存在语言障碍。采用独立exe二进制形式,无DLL依赖,兼容32位与64位系统,可运行于绝大多数电脑环境。
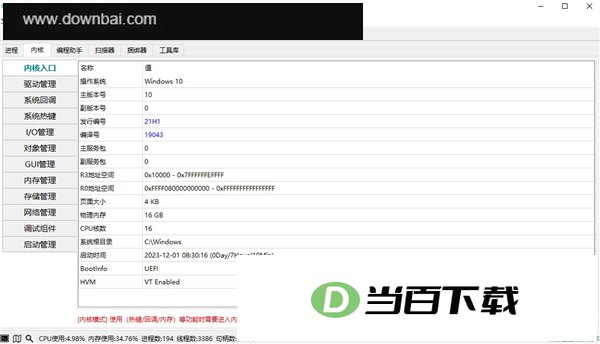
v2.0.0版本
本次更新带来重要升级,新增对 API 与 MCP 的支持。
路由表管理能力与MachO文件解析功能均已具备。
除上述内容外,软件在若干细节上也有所调整与完善。
如何编译?
1、第一步需要安装UNONE静态库的Nuget包,以VS2015为例,对应文件为vs2015-unone.nupkg。
2、安装Qt静态库。
3、源码可直接编译,当前提供VS2015工程用于开发。
1、依赖
UNONE 与 KNONE:面向应用层和内核层的基础库
Qt 5.6.2 是一款用于图形用户界面开发的框架。
2、发布
二进制 (exe)
单文件exe程序,不依赖任何DLL,兼容32位与64位系统。
3、支持的操作系统
Windows XP、2003、Vista、7、2008、8、8.1、2012、10、2016、2019
4、支持的编译器
Visual Studio 的 2015、2017 与 2019 三个版本
内核管理器是 OpenArk 提供的一项能力,它可以对操作系统内核展开深入检查,从而识别出可能潜藏的恶意软件。
驱动程序分析功能会检查驱动程序的动态链接库,从中找出存在异常的驱动并加以处理。
内存与存储扫描方面,OpenArk具备对系统内存及存储设备的检测能力,可识别异常数据与恶意软件。
进程终止方面,该工具具备强制结束进程的能力,可以迅速找到并移除那些具有恶意行为的进程。
线程模块分析是 OpenArk 的一项能力,可用来排查线程中加载的模块,并对其中表现异常的模块进行识别与处置。
PE 文件解析功能可用来查看文件结构及其功能组成,方便进一步分析。
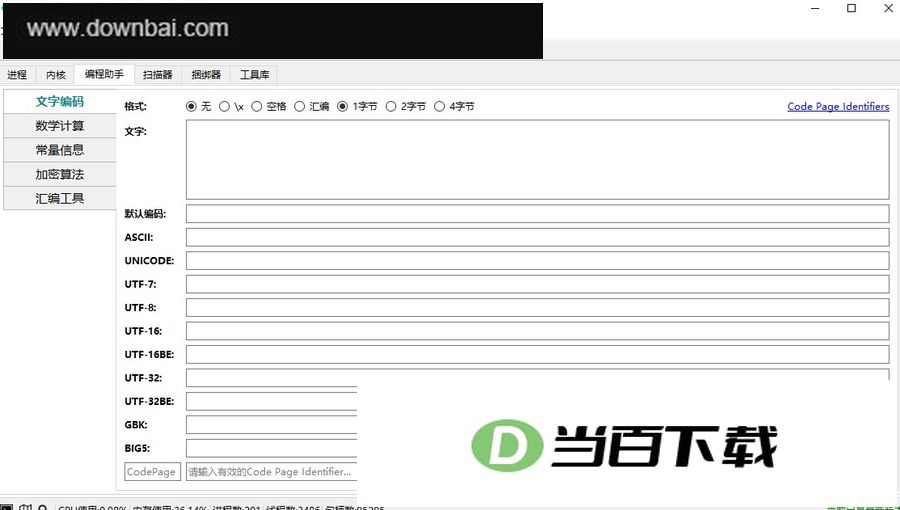
进程相关的信息查看与操作入口集中在此处:可以浏览进程、线程、模块、句柄、内存以及窗口等各项内容,并配有进程注入器可供使用。
内核层面提供驱动、回调、过滤器以及 IDT/SDT WFP 等系统内核相关工具,后续还会陆续加入更多功能。
程序员日常写代码时,可以把它当作一个随取随用的工具集合。
扫描器:具备PE文件解析能力,后续将发展为病毒分析助手。
捆绑器可将目录以及多个程序整合为单个 exe 文件,脚本同样在支持范围内。
控制台:内置多种实用命令,可快速调用。
语言方面,现阶段提供中文与英文两种界面语言,后续还会逐步增加更多语种。


(您的评论需要经过审核才能显示)
0条评论